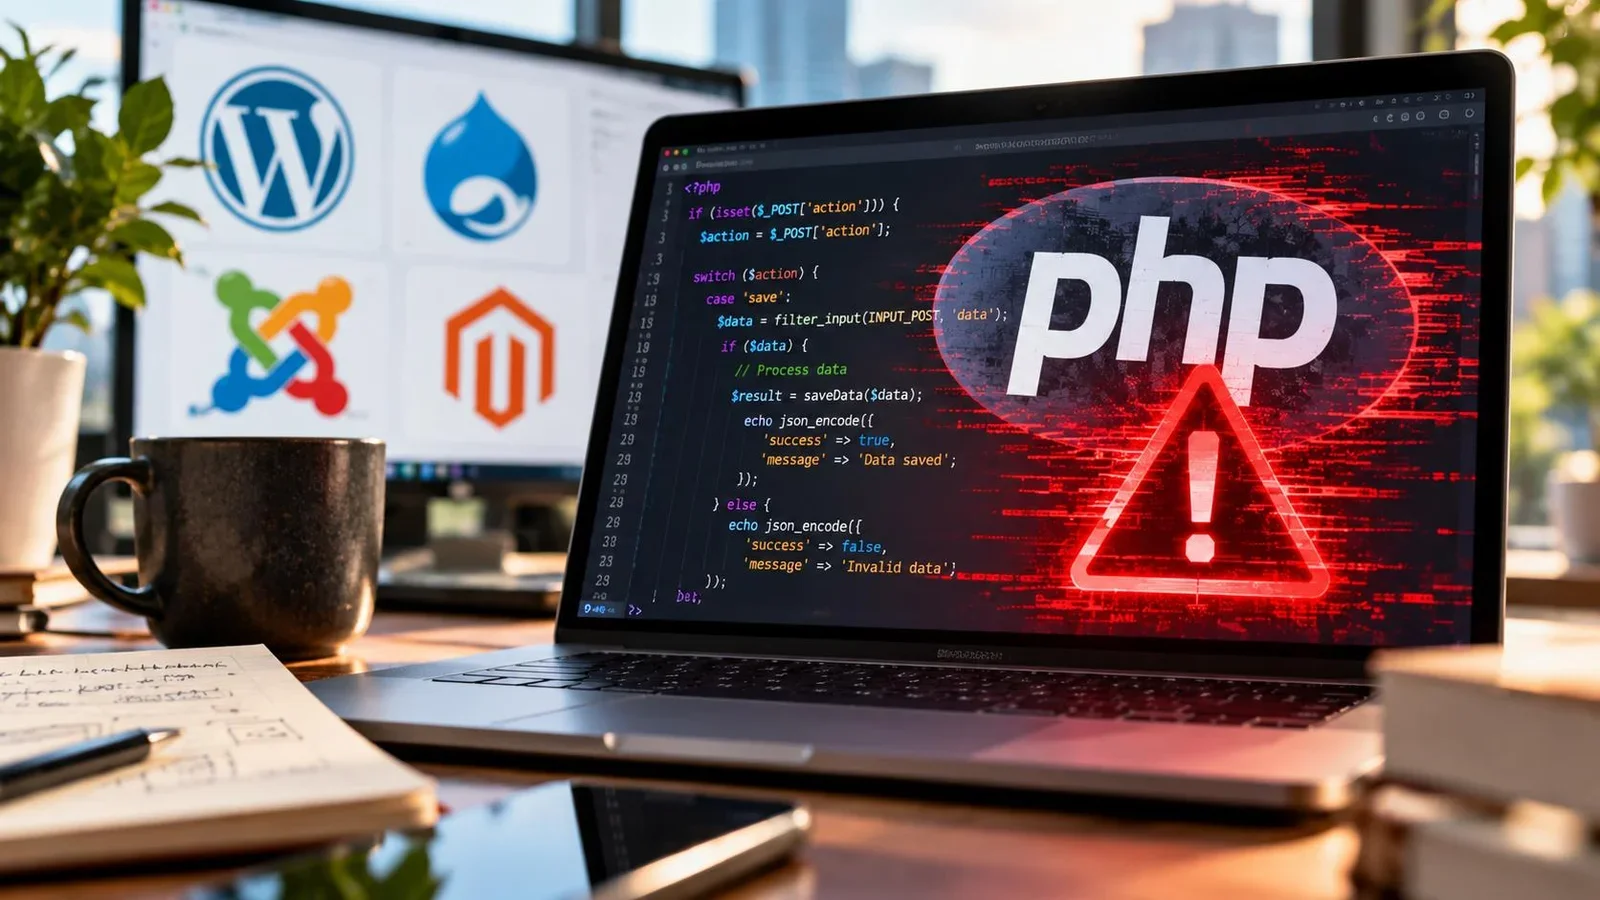
El equipo responsable de PHP anunció una actualización de seguridad de emergencia para este miércoles (21), a las 14 h UTC, destinada a corregir dos vulnerabilidades críticas. El CERT-EU, organismo de respuesta a incidentes cibernéticos de la Unión Europea, advirtió que las fallas pueden permitir la ejecución remota de código sin autenticación, lo que pone en riesgo a servidores y aplicaciones expuestos a internet.
Las vulnerabilidades, identificadas como CVE-2026-109618 y CVE-2026-109619, recibieron una puntuación de 9,2 en la escala CVSS 4.0, una clasificación considerada crítica. En un comunicado publicado el martes (20), los responsables de PHP recomendaron que los administradores se preparen para instalar las correcciones en cuanto estén disponibles.
La alerta tiene un alcance potencialmente amplio. PHP es utilizado por plataformas como WordPress, Drupal, Joomla y Magento, además de tiendas en línea, sistemas empresariales y servicios de alojamiento. Una explotación exitosa podría permitir que los atacantes ejecuten comandos maliciosos en servidores vulnerables, con posibles consecuencias para los datos y las operaciones.
Ante la gravedad, el CERT-EU recomendó identificar los sistemas que utilizan PHP y preparar su actualización inmediata. Las organizaciones que no logren aplicar las correcciones deben considerar el aislamiento temporal de las aplicaciones expuestas a internet hasta que sea posible protegerlas.
Según Reuters, Dane Knecht, director de tecnología de Cloudflare, informó de señales iniciales de intentos de explotación. La empresa estaba ajustando sus reglas de firewall para bloquear posibles ataques, pero destacó que esas medidas son provisionales y no sustituyen la instalación de los parches.
El Centro Australiano de Seguridad Cibernética (ACSC), por su parte, informó de que aún no tenía conocimiento de una explotación activa relacionada con las vulnerabilidades. Por lo tanto, los informes disponibles no permiten concluir que se estén produciendo ataques generalizados.
Actualizar WordPress no significa corregir el PHP del servidor
Uno de los principales riesgos operativos está en la diferencia entre actualizar una aplicación y corregir el entorno en el que funciona.
WordPress, por ejemplo, depende del PHP instalado en el servidor para ejecutar sus funcionalidades. Las actualizaciones automáticas de WordPress no garantizan la corrección de vulnerabilidades en el propio PHP, como advirtió la empresa de seguridad Wordfence a Reuters.
Esto significa que un sitio puede tener WordPress, sus temas y plugins actualizados y aun así utilizar una versión vulnerable del intérprete de PHP.
Para los administradores, la primera medida es identificar la versión de PHP que utiliza realmente cada aplicación y comprobar quién es responsable de mantenerla. En alojamientos gestionados, esa tarea puede depender del proveedor. En servidores propios, la actualización suele quedar a cargo del equipo técnico.
También es necesario identificar los sistemas expuestos, preparar copias de seguridad, organizar una ventana de mantenimiento y seguir los comunicados oficiales para instalar las versiones corregidas en cuanto estén disponibles. Después de la actualización, debe verificarse el funcionamiento de las aplicaciones.
Los cortafuegos y las restricciones temporales de acceso pueden reducir la exposición mientras no se aplican los parches, pero no eliminan la vulnerabilidad del intérprete.
Hasta el comunicado consultado este miércoles (21), el equipo de PHP aún no había confirmado qué versiones estaban afectadas ni había divulgado las versiones corregidas. El CERT-EU mencionó la posibilidad de que haya impacto en versiones desde PHP 5, información que seguía sin confirmación oficial.
La identificación definitiva de los sistemas vulnerables dependerá de los detalles técnicos que se prevé que acompañen la publicación de las correcciones.