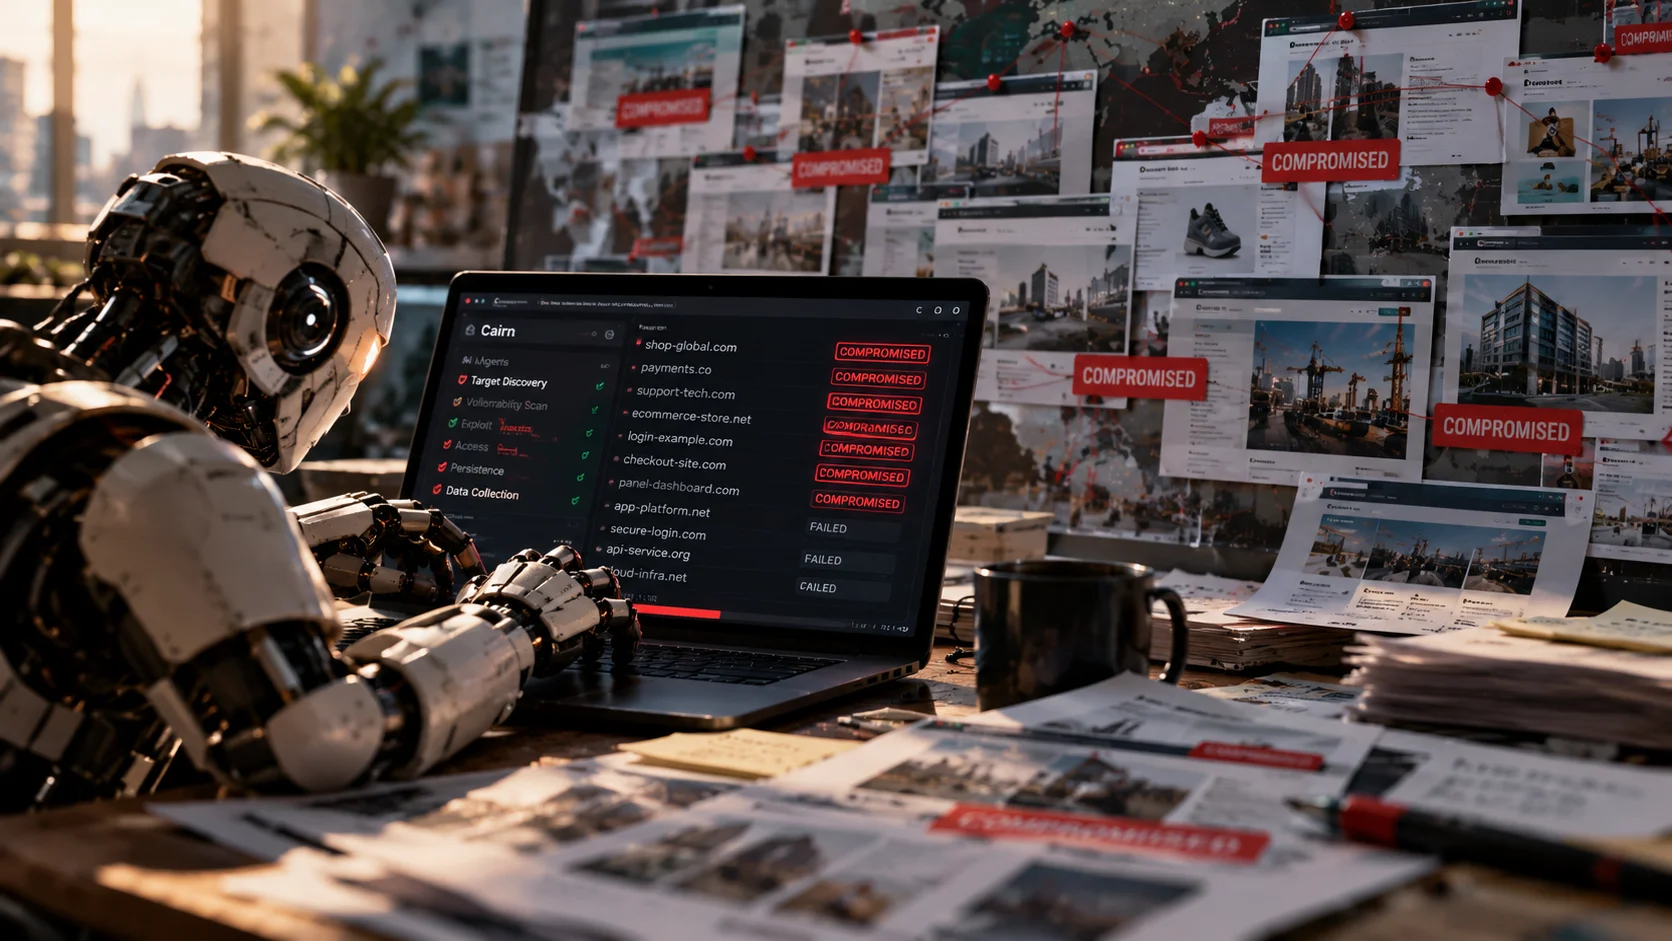
Uma campanha de ataques cibernéticos conduzida com agentes de inteligência artificial tentou invadir mais de 1.200 sites e teria comprometido mais de 100 deles nas últimas semanas. A operação foi documentada pela empresa de segurança NorForge em uma investigação publicada nesta segunda-feira (19), que expôs como ferramentas de IA estão sendo utilizadas para executar invasões com pouca intervenção humana.
A investigação se baseou em painéis de controle desprotegidos do Cairn, uma plataforma de código aberto capaz de coordenar agentes para identificar vulnerabilidades e explorar sistemas. Os registros permitiram acompanhar operações contra empresas dos Estados Unidos, Canadá, Japão e Austrália.
A Reuters examinou parte das atividades e identificou organizações potencialmente afetadas, incluindo Deere, SharkNinja e Cummins. A Deere informou ter adotado medidas corretivas e não encontrar indícios de acesso a informações sensíveis. A SharkNinja confirmou um incidente em um site independente de suporte a produtos, enquanto a Cummins afirmou investigar um possível ataque a uma página operada por um fornecedor.
A extensão de uma eventual extração de dados permanece desconhecida. Embora existam evidências de acessos indevidos, a Reuters não conseguiu determinar quanto das informações disponíveis nos sistemas afetados teria sido efetivamente roubado.
Painéis expostos revelam mais de 1.100 projetos e o custo estimado das invasões
A NorForge identificou mais de 20 painéis do Cairn aparentemente associados a atividades maliciosas. O maior grupo reunia 14 interfaces e mais de 1.100 projetos de ataque, principalmente contra sites de comércio eletrônico e sistemas de pagamento.
A ferramenta funciona a partir de objetivos definidos pelo operador. Os agentes investigam o alvo, registram descobertas, selecionam novas ações e procuram caminhos para alcançar o resultado desejado. Em alguns casos documentados, conseguiram instalar mecanismos que permitiam acesso posterior aos servidores.
Os pesquisadores verificaram diretamente exemplos de comprometimento, incluindo a presença de ferramentas de acesso em sites atacados. Nos projetos bem-sucedidos do principal grupo investigado, o tempo médio para alcançar o objetivo ficou ligeiramente abaixo de 23 horas.
O custo estimado também chamou a atenção. A NorForge calculou uma despesa média de aproximadamente US$ 5 por projeto, considerando inclusive tentativas interrompidas ou malsucedidas. A taxa de sucesso observada foi estimada em cerca de 10%, embora os pesquisadores ressaltem que os diferentes grupos utilizavam critérios distintos para considerar uma operação concluída.
A combinação dessas duas estimativas sugere um custo aproximado de US$ 50 por invasão bem-sucedida. Entretanto, esse valor não representa uma despesa comprovada. A própria NorForge reconheceu incerteza considerável nos cálculos, pois não teve acesso ao consumo real de tokens dos agentes.
A exposição dos painéis revelou ainda outro problema: credenciais, chaves de API e informações sensíveis coletadas durante as operações estavam acessíveis pela internet. Entre as centenas de segredos identificados pelos pesquisadores, 11% foram classificados como válidos por uma ferramenta de verificação automatizada.
A NorForge informou que trabalha com a Reuters para notificar organizações afetadas e tentar retirar os painéis maliciosos do ar. Algumas interfaces permaneciam acessíveis durante a investigação, e sua remoção depende da resposta dos provedores responsáveis pela hospedagem.