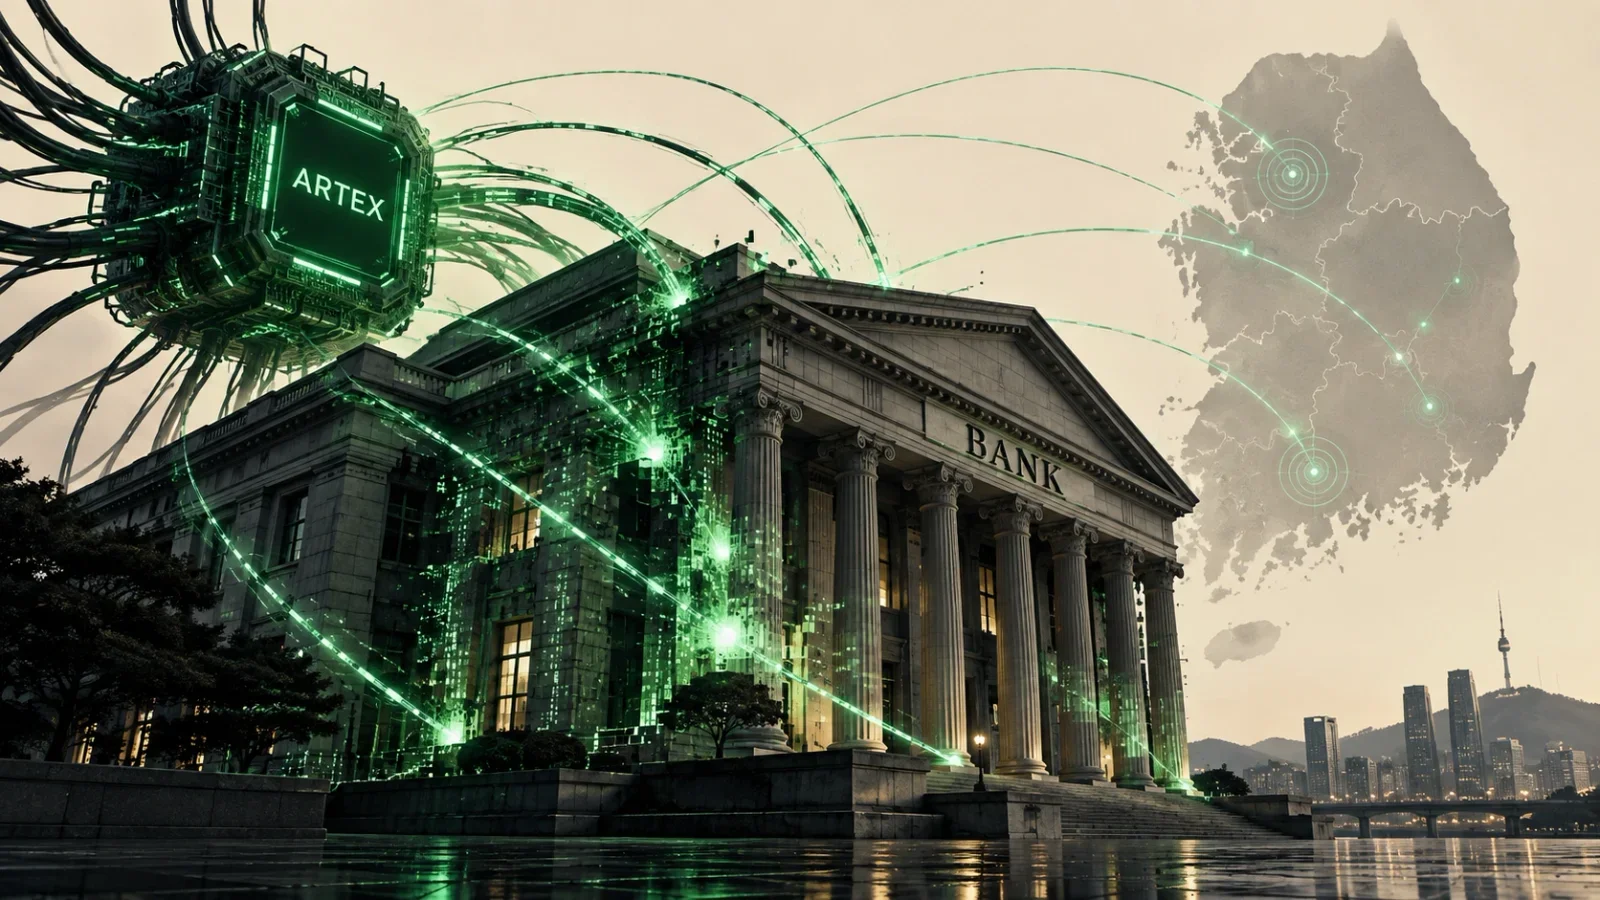
Uma série de invasões contra instituições financeiras da Coreia do Sul foi associada ao ARTEX, um agente de inteligência artificial de código aberto desenvolvido na China para testes de segurança. Os ataques atingiram ao menos sete empresas do setor e expuseram dados pessoais de cerca de 68 mil pessoas, enquanto a polícia tenta identificar os responsáveis.
A ligação com o ARTEX foi revelada pelo Wall Street Journal e reforçada por especialistas e investigadores que encontraram rastros da ferramenta em servidores relacionados aos ataques. O presidente sul-coreano Lee Jae Myung afirmou na terça-feira (6) que há sinais de uso de inteligência artificial nas invasões.
Entre as instituições afetadas estão Shinhan Bank, KB Kookmin Bank e Hana Bank. O Shinhan informou vazamento envolvendo aproximadamente 25 mil clientes, enquanto o Yegaram Savings Bank registrou cerca de 40 mil pessoas afetadas.
A Comissão de Serviços Financeiros da Coreia do Sul afirmou, porém, que até agora não há evidências de vazamento de senhas, códigos OTP ou informações diretamente utilizáveis para movimentar contas. Também não foram identificados casos de retirada de dinheiro de clientes em consequência dos ataques.
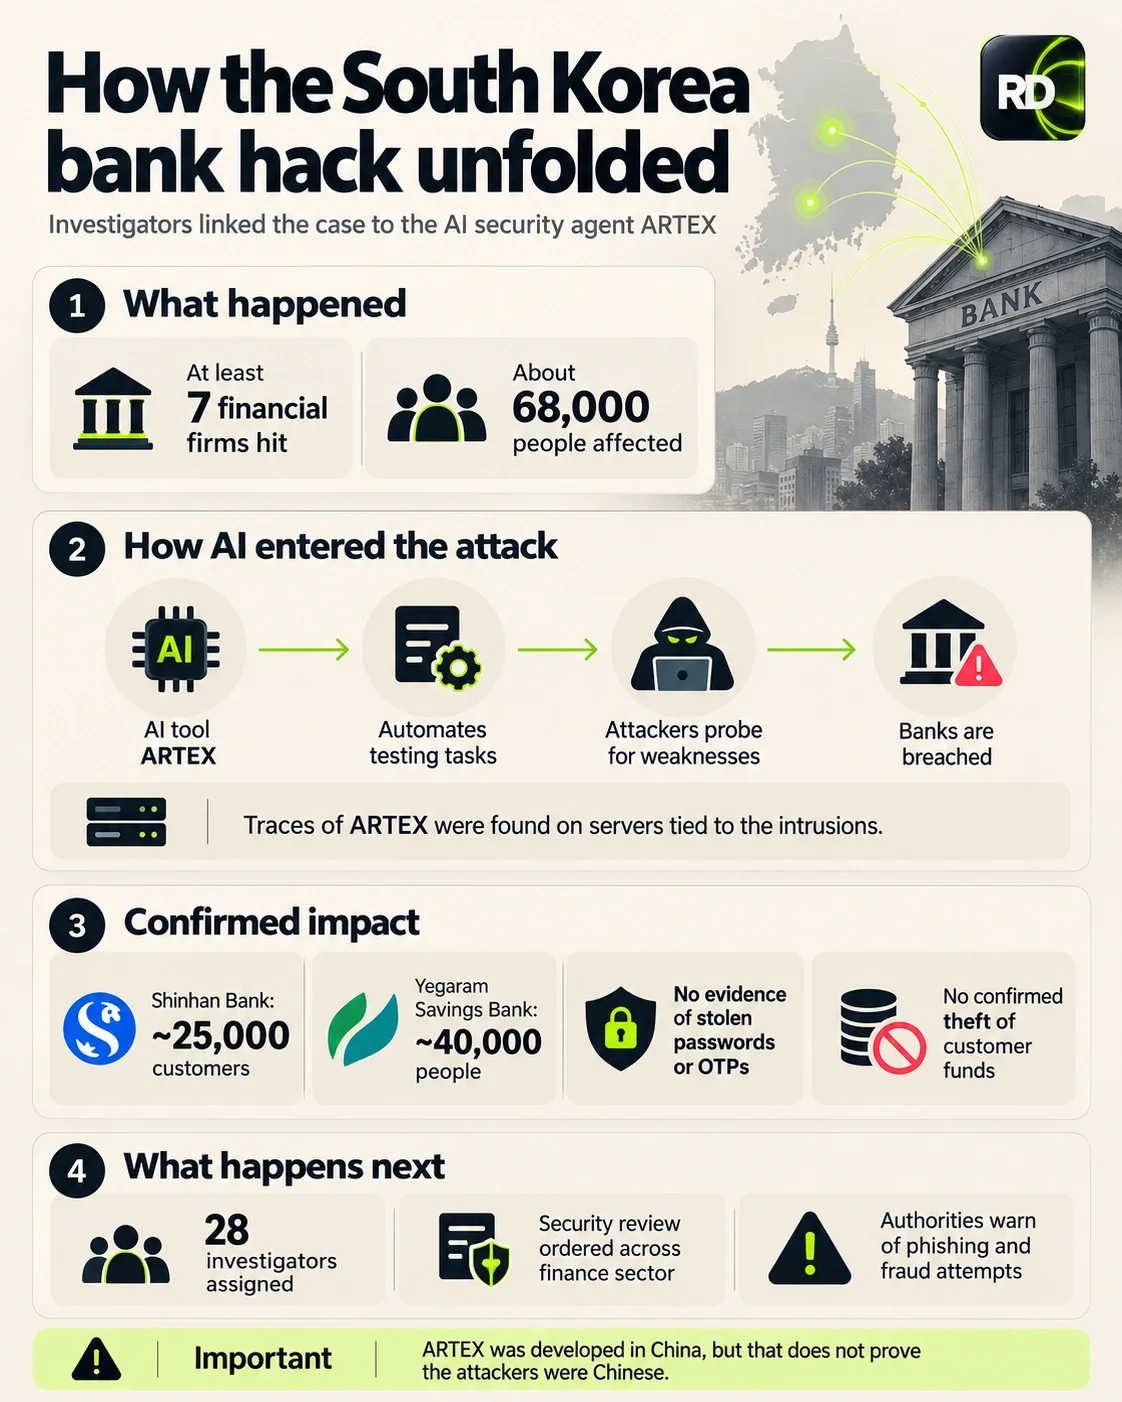
ARTEX automatiza etapas de testes de invasão
O ARTEX é um sistema autônomo de testes de penetração baseado em múltiplos agentes. A ferramenta pode receber objetivos, planejar etapas e executar verificações de vulnerabilidades com apoio de modelos de linguagem externos.
O sistema não é propriamente um modelo de IA, mas uma camada que coordena modelos e ferramentas de segurança para automatizar atividades que normalmente exigiriam intervenção humana. O projeto foi criado para pesquisa e testes autorizados e proíbe uso contra sistemas sem permissão.
A origem chinesa do software não indica que os hackers sejam chineses. A polícia ainda não atribuiu a operação a nenhum grupo ou país, e os acessos passaram por endereços IP distribuídos por vários mercados.
A Agência Nacional de Polícia colocou 28 investigadores no caso e trabalha com autoridades estrangeiras para rastrear a infraestrutura usada pelos invasores.
Reguladores também determinaram que bancos, seguradoras, empresas de cartões e fintechs revisem sistemas expostos à internet, controles de acesso e mecanismos de detecção de invasões.
As autoridades alertaram ainda para possíveis fraudes com os dados já comprometidos, incluindo phishing, mensagens fraudulentas e golpes personalizados.