Una serie de intrusiones contra instituciones financieras de Corea del Sur fue vinculada a ARTEX, un agente de inteligencia artificial de código abierto desarrollado en China para pruebas de seguridad. Los ataques alcanzaron al menos siete empresas del sector y expusieron datos personales de cerca de 68 mil personas, mientras la policía intenta identificar a los responsables.
El vínculo con ARTEX fue revelado por Wall Street Journal y reforzado por especialistas e investigadores que encontraron rastros de la herramienta en servidores relacionados con los ataques. El presidente surcoreano Lee Jae Myung afirmó el martes (6) que hay señales de uso de inteligencia artificial en las intrusiones.
Entre las instituciones afectadas están Shinhan Bank, KB Kookmin Bank y Hana Bank. Shinhan informó una filtración que involucró a aproximadamente 25 mil clientes, mientras que Yegaram Savings Bank registró cerca de 40 mil personas afectadas.
La Comisión de Servicios Financieros de Corea del Sur afirmó, sin embargo, que hasta ahora no hay evidencias de filtración de contraseñas, códigos OTP o información directamente utilizable para operar cuentas. Tampoco se identificaron casos de retiro de dinero de clientes como consecuencia de los ataques.
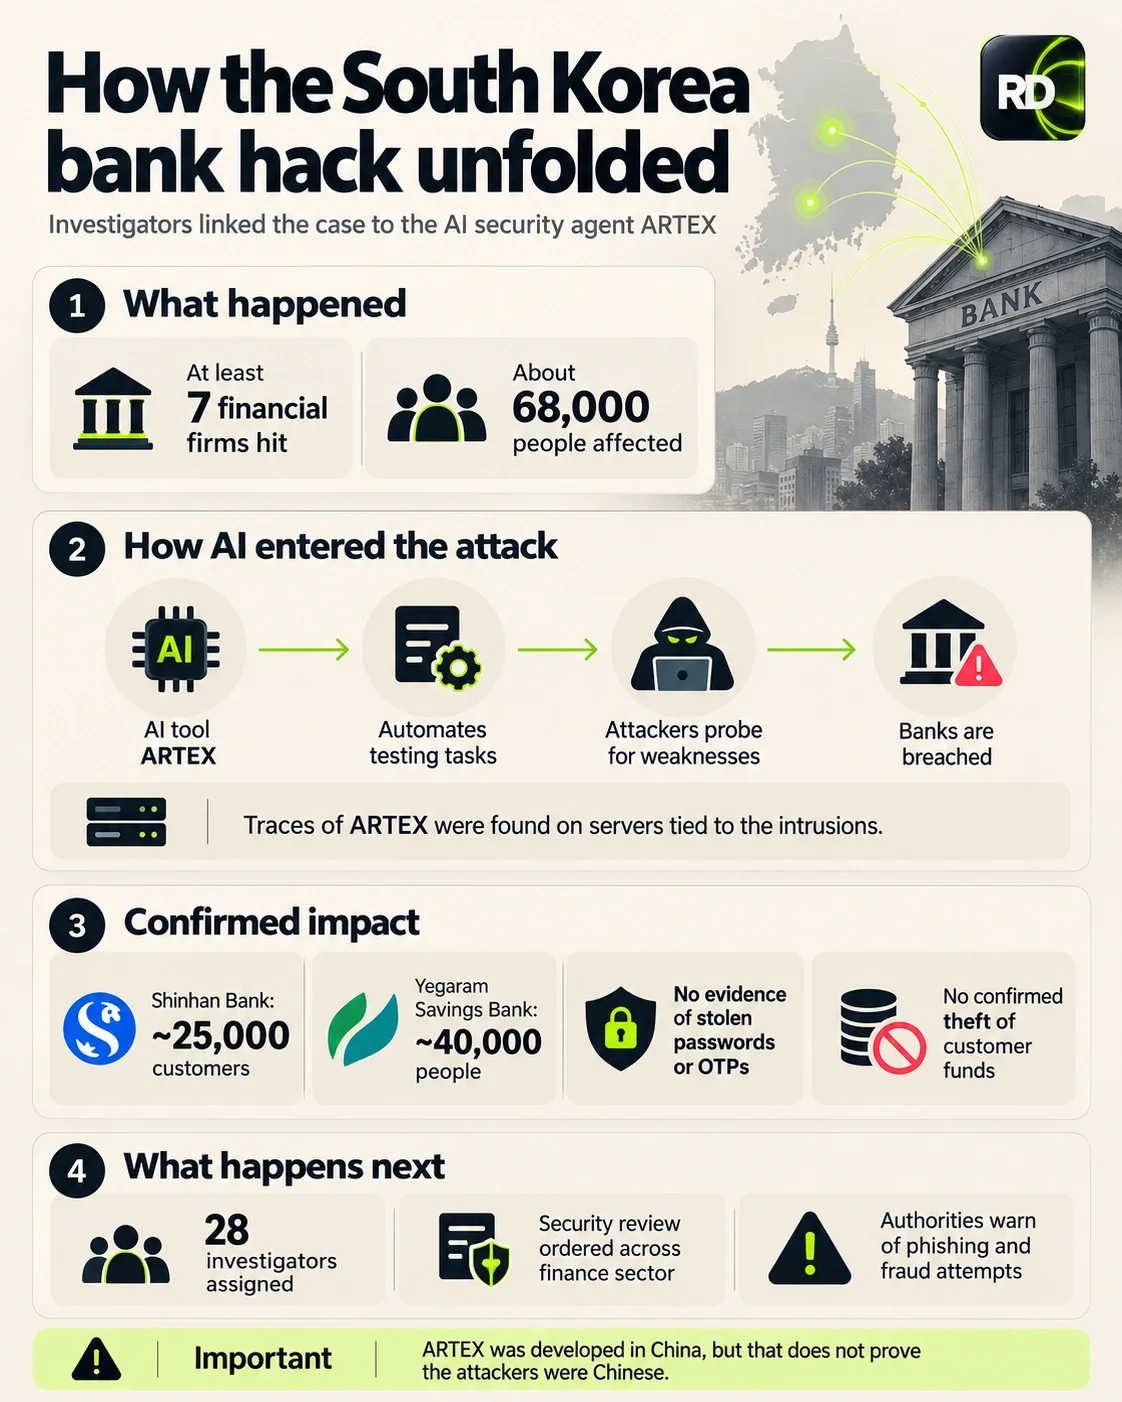
ARTEX automatiza etapas de pruebas de intrusión
ARTEX es un sistema autónomo de pruebas de penetración basado en múltiples agentes. La herramienta puede recibir objetivos, planificar etapas y ejecutar verificaciones de vulnerabilidades con apoyo de modelos de lenguaje externos.
El sistema no es propiamente un modelo de IA, sino una capa que coordina modelos y herramientas de seguridad para automatizar actividades que normalmente requerirían intervención humana. El proyecto fue creado para investigación y pruebas autorizadas y prohíbe el uso contra sistemas sin permiso.
El origen chino del software no indica que los hackers sean chinos. La policía aún no ha atribuido la operación a ningún grupo o país, y los accesos pasaron por direcciones IP distribuidas por varios mercados.
La Agencia Nacional de Policía asignó 28 investigadores al caso y trabaja con autoridades extranjeras para rastrear la infraestructura usada por los invasores.
Los reguladores también determinaron que bancos, aseguradoras, empresas de tarjetas y fintechs revisen los sistemas expuestos a internet, los controles de acceso y los mecanismos de detección de intrusiones.
Las autoridades advirtieron además sobre posibles fraudes con los datos ya comprometidos, incluidos phishing, mensajes fraudulentos y estafas personalizadas.