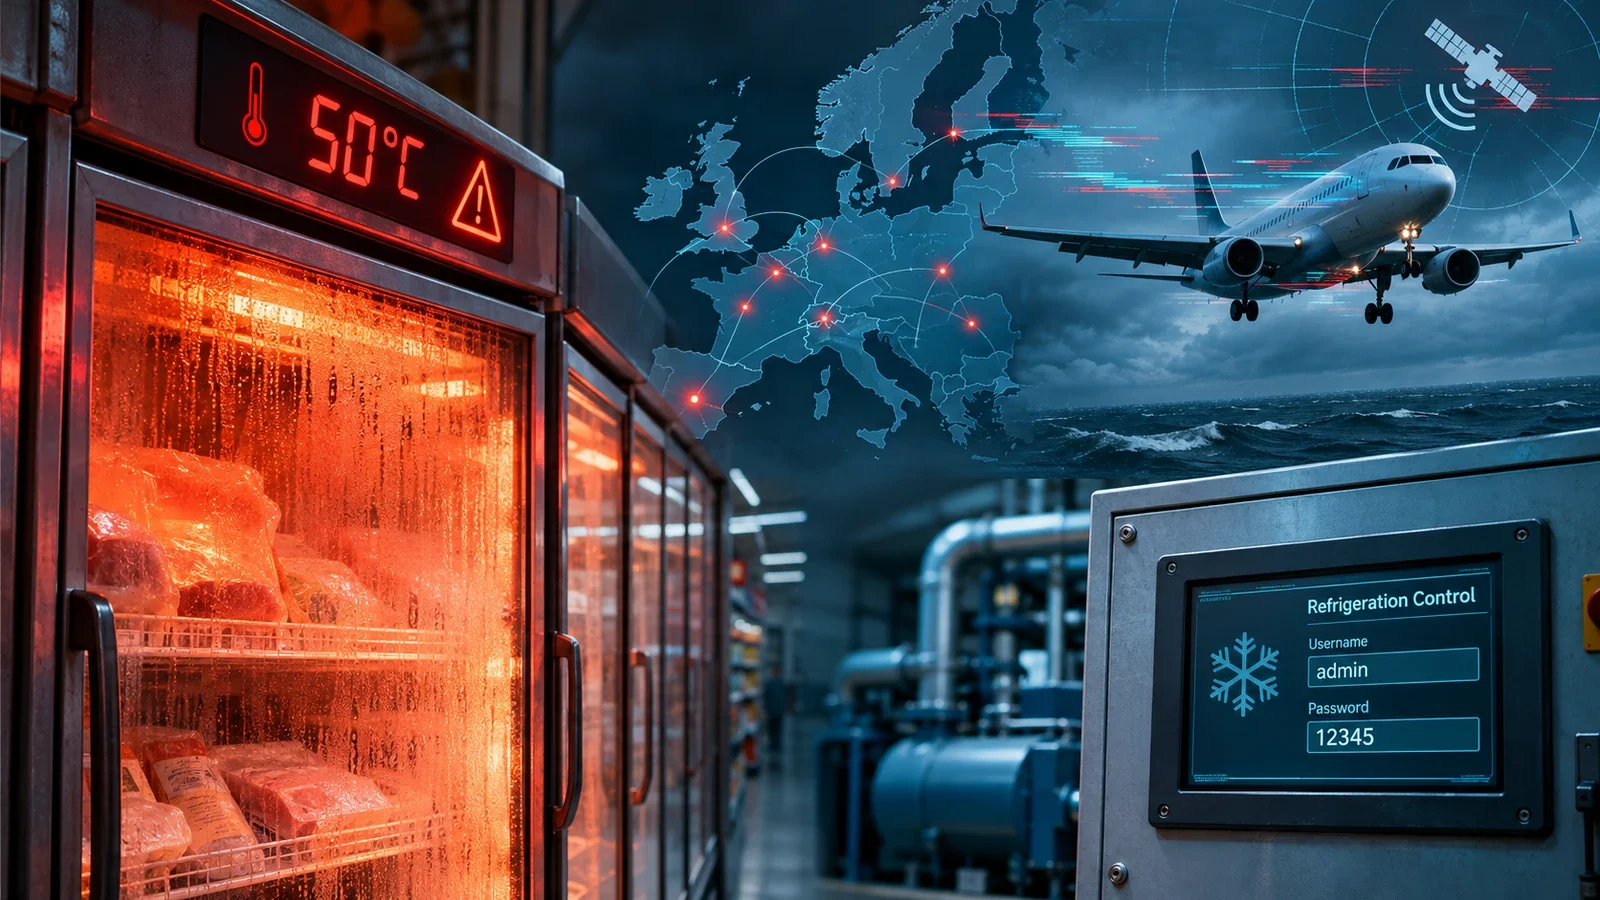
Na madrugada de 2 para 3 de novembro, freezers de supermercados europeus começaram a entrar no modo de degelo sem autorização. Em alguns estabelecimentos, os controles de temperatura foram ajustados para até 50 °C, obrigando funcionários a descartar carnes e alimentos congelados. O problema atingiu diversos países e chegou também a bancos de sangue na França.
Os episódios fazem parte de um levantamento da DigitalEurope, associação que representa a indústria de tecnologia digital europeia. Divulgado pela Euronews neste domingo (22), o inventário reúne 16 incidentes registrados entre 18 de outubro e 18 de novembro de 2026, envolvendo sistemas de refrigeração, hospitais, instituições financeiras, empresas de energia, órgãos públicos e aviação.
Foram 11 ocorrências cibernéticas e cinco classificadas como ações físicas. Embora os casos tenham provocado prejuízos financeiros, interrupções de serviços e riscos operacionais, apenas três possuem autoria publicamente atribuída por autoridades ou pesquisadores. Não há evidências de que os 16 episódios tenham sido coordenados por um mesmo grupo.
De supermercados a bancos de sangue: a refrigeração virou alvo
A onda de novembro atingiu supermercados na Alemanha, Itália, Países Baixos, Bélgica, Romênia e Suécia. Também houve registros no Reino Unido e problemas em instalações de armazenamento de sangue na França.
Na Bélgica, cerca de 75 estabelecimentos foram afetados, incluindo unidades das redes Delhaize, Carrefour, Intermarché e Spar. O Carrefour informou que 15 de suas aproximadamente 700 lojas no país sofreram problemas, mas permaneceram abertas. Na Suécia, unidades das redes ICA e Coop também tiveram a refrigeração comprometida.
O mecanismo envolvia a alteração remota de parâmetros dos equipamentos, especialmente a ativação indevida dos ciclos de degelo. Em condições normais, essa função remove o gelo acumulado nos sistemas. Quando acionada de forma prolongada ou acompanhada de temperaturas incompatíveis com a conservação, pode inutilizar produtos armazenados.
O problema já havia aparecido na França em outubro, antes do período abrangido pelo inventário. Na ocasião, pelo menos 350 supermercados tiveram seus sistemas de refrigeração manipulados, incluindo estabelecimentos de Carrefour, Monoprix, Intermarché e Coopérative U.
O comissário europeu de Agricultura e Alimentação, Christophe Hansen, classificou os ataques como uma tentativa deliberada de prejudicar a cadeia de abastecimento alimentar. Apesar disso, não havia uma autoria confirmada para a onda de novembro.
Hospitais, bancos e empresas de energia também foram atingidos
Os incidentes com sistemas digitais não se limitaram ao varejo.
Na Alemanha, o hospital distrital Greiz-Ronneburg identificou um ataque cibernético em 15 de novembro. O comprometimento de seus sistemas levou à suspensão temporária do atendimento no pronto-socorro, enquanto autoridades policiais e investigadores analisavam a ocorrência. A administração informou que a segurança dos pacientes permanecia preservada, mas orientou pessoas em situação de emergência a procurar atendimento pela central de urgência.
Na Noruega, a empresa de energia Equinor identificou um ataque contra seus sistemas internos de tecnologia em 17 de novembro. Serviços corporativos foram afetados, mas a companhia informou que a produção de petróleo e gás não havia sido interrompida e que não existiam indícios de roubo de informações.
Outro caso envolveu a Femern Link Contractors (FLC), principal consórcio responsável pela construção do túnel Fehmarnbelt, entre Dinamarca e Alemanha. Uma atualização oficial do projeto, publicada em 27 de outubro, confirmou o roubo de dados, incluindo informações pessoais. A organização responsável pelo empreendimento afirmou não ter identificado comprometimento de seus próprios sistemas.
Os órgãos públicos também apareceram no levantamento. Em uma instituição da União Europeia não identificada, sistemas de recursos humanos, folha de pagamento e serviços médicos ficaram indisponíveis. Em outra ocorrência, dados pessoais de 18 autoridades de alto escalão da Itália, Alemanha e Países Baixos foram publicados. Na Romênia, um programa malicioso voltado à espionagem foi encontrado em sistemas de e-mail governamentais.
O setor financeiro registrou prejuízos particularmente elevados. Na França, o banco Crédit Mutuel Arkéa sofreu um ataque que utilizou a plataforma de um fornecedor externo para realizar transferências fraudulentas, envolvendo um montante estimado em mais de €100 milhões. A instituição informou que parte dos recursos havia sido bloqueada e que trabalhava para recuperar os valores, sem confirmar uma perda definitiva equivalente ao total transferido.
Na Itália, mais de 700 contas de clientes de uma fintech tiveram informações expostas. Na Dinamarca, um grupo de transporte marítimo sofreu uma invasão de um sistema antigo, com extração de dados.
A indústria de defesa também entrou no inventário: na Alemanha, um fabricante de drones militares foi atingido por meio de uma atualização de software comprometida. O caso mostra uma modalidade diferente de invasão, na qual o comprometimento de um componente distribuído por terceiros pode abrir caminho para atingir a organização que o utiliza.
Interferência no GPS, ameaças de bomba e tentativas de sabotagem
Os cinco episódios não classificados como ciberataques mostram que o levantamento vai além de invasões de computadores.
Em 9 de novembro, uma interferência em sinais de navegação por satélite afetou aproximadamente 80 aeronaves sobre os Países Baixos e áreas próximas ao Mar do Norte. Sete voos em aproximação ao aeroporto de Schiphol, em Amsterdã, tiveram dificuldades com procedimentos dependentes de GPS.
As sete aeronaves pousaram em segurança com apoio do controle de tráfego aéreo. A interferência deliberada por rádio, conhecida como jamming, foi apontada como uma explicação plausível, mas a origem exata do sinal e a responsabilidade pelo episódio não foram formalmente estabelecidas.
Na Moldávia, o governo fechou temporariamente o espaço aéreo em 17 de novembro após a identificação de um drone de ataque que se deslocava em direção à capital, Chișinău. A presidente Maia Sandu denunciou violações do espaço aéreo por drones russos, em um episódio diretamente relacionado às tensões provocadas pela guerra na Ucrânia.
A aviação comercial também enfrentou uma sequência de ameaças falsas de bomba. Mais de 35 voos europeus foram afetados no início de novembro, provocando desvios de rota, inspeções de aeronaves, pousos emergenciais e mobilização de forças de segurança.
Os demais episódios envolveram tentativas de sabotagem contra infraestrutura física. Na Estônia, autoridades impediram um plano de incêndio criminoso contra um fabricante de drones. Na Alemanha, outro plano previa provocar incêndios nas proximidades de uma ferrovia e de uma linha de transmissão de energia.
Embora os episódios tenham sido reunidos no mesmo levantamento, suas características são diferentes. Uma interferência de GPS, uma ameaça falsa de bomba e uma tentativa de incêndio não demonstram, por si só, a existência de um comando comum.
A senha 12345 e os quase 13 mil serviços de refrigeração expostos
O mecanismo dos ataques contra freezers ajuda a explicar como equipamentos aparentemente distantes do universo da segurança digital podem se tornar vulneráveis.
Grandes instalações de refrigeração utilizam controladores que administram temperaturas, ciclos de degelo, alarmes e registros operacionais. A conexão à internet permite que técnicos externos acompanhem os equipamentos e realizem manutenção sem visitar cada estabelecimento.
Parte dos sistemas atingidos utilizava controladores da fabricante dinamarquesa Danfoss, incluindo modelos da linha AK-SM. Autoridades francesas também identificaram equipamentos associados às plataformas Copeland e Dixell.
O problema envolve uma combinação de interfaces administrativas acessíveis pela internet, versões antigas de firmware, equipamentos sem suporte de segurança e credenciais de fábrica que continuam em uso. Entre os exemplos identificados estavam o usuário “Supervisor” e a senha “12345”.
A empresa de segurança Forescout publicou em 22 de outubro uma pesquisa sobre a exposição desses equipamentos. O levantamento encontrou 12.976 observações de serviços de gerenciamento de refrigeração acessíveis pela internet, associados a 6.017 endereços IP públicos em 99 países e territórios.
Desses registros, 7.075 correspondiam à família Copeland/Dixell XWEB e 4.697 aos serviços Danfoss StoreView. A pesquisa também identificou milhares de instâncias com versões de software anteriores a correções de vulnerabilidades conhecidas.
Os números, porém, exigem uma distinção: representam serviços identificados na internet, não necessariamente 12.976 controladores individuais. Tampouco significam que todos tenham sido invadidos.
Um dos modelos envolvidos, o Danfoss AK-SM 800, deixou de receber suporte em maio de 2021. Para equipamentos nessa condição, uma atualização convencional pode não estar disponível, tornando necessárias medidas de isolamento ou substituição.
A Forescout recomenda retirar as interfaces administrativas da internet pública, utilizar conexões remotas protegidas, eliminar credenciais compartilhadas e atualizar ou substituir equipamentos vulneráveis.
A investigação também expôs uma dificuldade de gestão: a refrigeração pode ser administrada por uma empresa terceirizada, pertencer ao supermercado e utilizar uma conexão de rede mantida por outra equipe. Quando as responsabilidades ficam divididas, nem sempre existe um responsável que tenha visibilidade completa sobre a segurança do sistema.
Apenas três dos 16 incidentes têm autoria publicamente atribuída
O dado mais importante do inventário talvez seja o que permanece desconhecido.
A classificação de autoria apresentada pela DigitalEurope mostra quatro situações distintas:
- 3 incidentes atribuídos publicamente por governos ou pesquisadores;
- 4 incidentes reivindicados pelos próprios autores;
- 2 incidentes com suspeitos identificados, mas sem atribuição formal;
- 7 incidentes sem responsável identificado.
Uma reivindicação não equivale à comprovação da autoria. Da mesma forma, a existência de suspeitos ou indícios técnicos não permite concluir que um governo ou organização tenha ordenado determinada operação.
No caso dos freezers, a empresa britânica de segurança Lupovis afirmou ter identificado mais de 276 tentativas de acesso realizadas por 91 agentes de ameaça contra sistemas de teste que simulavam controladores Danfoss. A atividade ocorreu ao longo de dez dias, com pico em 26 de outubro.
Parte das conexões foi associada a serviços de hospedagem utilizados anteriormente por grupos criminosos russos. Xavier Bellekens, diretor-executivo da Lupovis, considerou possível a participação de um agente estatal, diante da concentração temporal das atividades. Ele próprio ressaltou, porém, que esses indícios não comprovam responsabilidade russa.
Outros especialistas chegaram a avaliações diferentes. Dan Cimpean, diretor da autoridade nacional de segurança cibernética da Romênia, descreveu as ações contra os sistemas de refrigeração como relativamente amadoras e afirmou não suspeitar de uma operação estatal.
A ausência de pedidos de resgate nos ataques aos freezers ampliou as dúvidas sobre sua motivação. Também não houve consenso entre as autoridades sobre a classificação dos episódios: Bélgica, Itália e Estônia utilizaram o termo ciberataque, enquanto Suécia e Irlanda adotaram a expressão incidente cibernético. A agência europeia ENISA evitou classificá-los formalmente como ataques.
Um inventário de riscos, mas não uma prova de campanha coordenada
A diretora-geral da DigitalEurope, Cecilia Bonefeld-Dahl, afirmou à Euronews que a resiliência deixou de ser apenas uma responsabilidade dos departamentos de tecnologia e passou a integrar as políticas de segurança e industriais.
A associação defende que a União Europeia destine pelo menos 25% de seu próximo orçamento plurianual a tecnologias de prevenção, defesa e recuperação. Para sustentar a proposta, utiliza como referência uma participação de 14% dos investimentos digitais nos gastos europeus de 2021 a 2025, incluindo o fundo de recuperação pós-pandemia. Esse percentual não descreve o orçamento futuro ainda em negociação.
A posição da organização também precisa ser considerada à luz de sua natureza: a DigitalEurope representa empresas do setor tecnológico, incluindo potenciais fornecedoras das soluções que recomenda aos governos.
O próprio grupo reconhece que a relação de 16 incidentes não é exaustiva. O inventário reúne acontecimentos de naturezas diferentes, documenta consequências relevantes e evidencia dificuldades de atribuição, mas não comprova que os episódios façam parte de uma campanha única nem que tenham sido ordenados pelo mesmo responsável.
O que os casos documentam é mais concreto: equipamentos de refrigeração manipulados remotamente, serviços médicos interrompidos, transferências bancárias fraudulentas, dados roubados e operações aéreas afetadas por interferências e ameaças. Em boa parte dos episódios, a identificação de quem provocou esses efeitos continua em aberto.