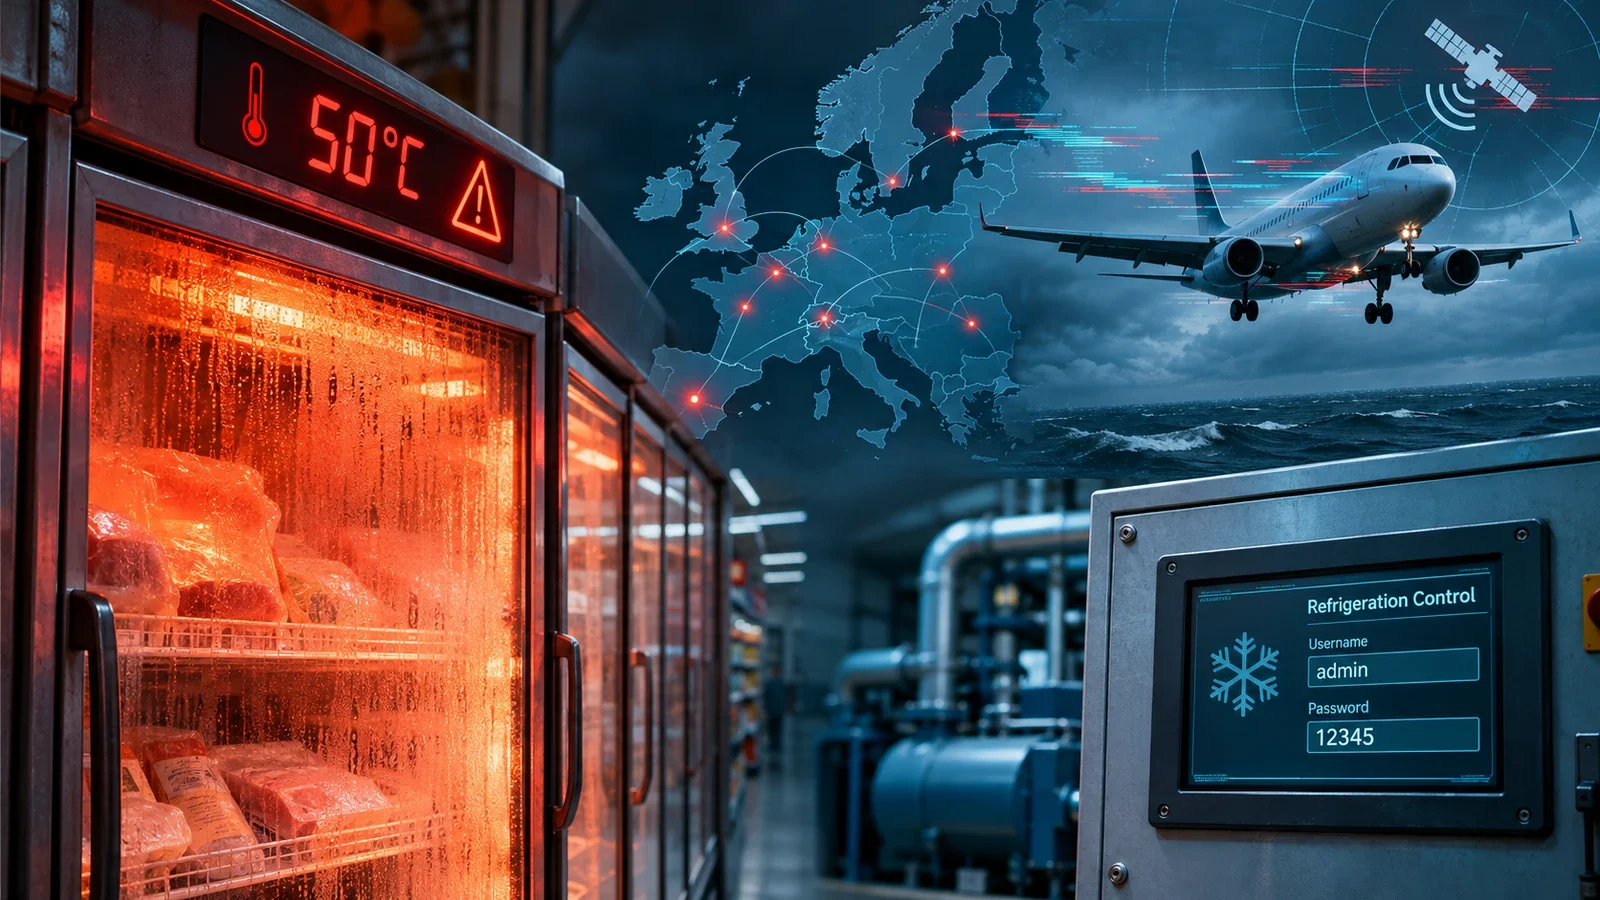
En la madrugada del 2 al 3 de noviembre, los congeladores de supermercados europeos comenzaron a entrar en modo de descongelación sin autorización. En algunos establecimientos, los controles de temperatura se ajustaron hasta 50 °C, obligando a los empleados a desechar carnes y alimentos congelados. El problema afectó a varios países y también llegó a bancos de sangre en Francia.
Los episodios forman parte de un relevamiento de DigitalEurope, asociación que representa a la industria europea de tecnología digital. Publicado por Euronews este domingo (22), el inventario reúne 16 incidentes registrados entre el 18 de octubre y el 18 de noviembre de 2026, que involucran sistemas de refrigeración, hospitales, instituciones financieras, empresas de energía, organismos públicos y aviación.
Fueron 11 incidentes cibernéticos y cinco clasificados como acciones físicas. Aunque los casos provocaron pérdidas financieras, interrupciones de servicios y riesgos operativos, solo tres tienen autoría atribuida públicamente por autoridades o investigadores. No hay evidencias de que los 16 episodios hayan sido coordinados por un mismo grupo.
De supermercados a bancos de sangre: la refrigeración se convirtió en un objetivo
La oleada de noviembre afectó a supermercados en Alemania, Italia, los Países Bajos, Bélgica, Rumania y Suecia. También hubo registros en el Reino Unido y problemas en instalaciones de almacenamiento de sangre en Francia.
En Bélgica, alrededor de 75 establecimientos se vieron afectados, incluidas unidades de las cadenas Delhaize, Carrefour, Intermarché y Spar. Carrefour informó que 15 de sus aproximadamente 700 tiendas en el país sufrieron problemas, pero permanecieron abiertas. En Suecia, unidades de las cadenas ICA y Coop también tuvieron la refrigeración comprometida.
El mecanismo implicaba la alteración remota de parámetros de los equipos, especialmente la activación indebida de los ciclos de descongelación. En condiciones normales, esa función elimina el hielo acumulado en los sistemas. Cuando se activa de forma prolongada o se acompaña de temperaturas incompatibles con la conservación, puede inutilizar productos almacenados.
El problema ya había aparecido en Francia en octubre, antes del período abarcado por el inventario. En esa ocasión, al menos 350 supermercados tuvieron sus sistemas de refrigeración manipulados, incluidos establecimientos de Carrefour, Monoprix, Intermarché y Coopérative U.
El comisario europeo de Agricultura y Alimentación, Christophe Hansen, calificó los ataques como un intento deliberado de perjudicar la cadena de suministro alimentario. A pesar de ello, no había una autoría confirmada para la oleada de noviembre.
Hospitales, bancos y empresas de energía también fueron afectados
Los incidentes con sistemas digitales no se limitaron al comercio minorista.
En Alemania, el hospital distrital Greiz-Ronneburg identificó un ataque cibernético el 15 de noviembre. El compromiso de sus sistemas llevó a la suspensión temporal de la atención en el servicio de urgencias, mientras las autoridades policiales y los investigadores analizaban lo ocurrido. La administración informó que la seguridad de los pacientes permanecía preservada, pero orientó a las personas en situación de emergencia a buscar atención a través de la central de urgencias.
En Noruega, la empresa de energía Equinor identificó un ataque contra sus sistemas internos de tecnología el 17 de noviembre. Servicios corporativos se vieron afectados, pero la compañía informó que la producción de petróleo y gas no había sido interrumpida y que no existían indicios de robo de información.
Otro caso involucró a Femern Link Contractors (FLC), el principal consorcio responsable de la construcción del túnel Fehmarnbelt, entre Dinamarca y Alemania. Una actualización oficial del proyecto, publicada el 27 de octubre, confirmó el robo de datos, incluida información personal. La organización responsable del proyecto afirmó no haber identificado un compromiso en sus propios sistemas.
Los organismos públicos también aparecieron en el relevamiento. En una institución no identificada de la Unión Europea, los sistemas de recursos humanos, nómina y servicios médicos quedaron indisponibles. En otro incidente, datos personales de 18 autoridades de alto rango de Italia, Alemania y los Países Bajos fueron publicados. En Rumania, se encontró un programa malicioso orientado al espionaje en sistemas de correo electrónico gubernamentales.
El sector financiero registró pérdidas particularmente elevadas. En Francia, el banco Crédit Mutuel Arkéa sufrió un ataque que utilizó la plataforma de un proveedor externo para realizar transferencias fraudulentas, por un monto estimado en más de €100 millones. La institución informó que parte de los fondos había sido bloqueada y que trabajaba para recuperar los importes, sin confirmar una pérdida definitiva equivalente al total transferido.
En Italia, más de 700 cuentas de clientes de una fintech tuvieron información expuesta. En Dinamarca, un grupo de transporte marítimo sufrió una intrusión en un sistema antiguo, con extracción de datos.
La industria de defensa también entró en el inventario: en Alemania, un fabricante de drones militares fue afectado mediante una actualización de software comprometida. El caso muestra una modalidad diferente de intrusión, en la que el compromiso de un componente distribuido por terceros puede abrir el camino para atacar a la organización que lo utiliza.
Interferencia en el GPS, amenazas de bomba e intentos de sabotaje
Los cinco episodios no clasificados como ciberataques muestran que el relevamiento va más allá de las intrusiones informáticas.
El 9 de noviembre, una interferencia en las señales de navegación por satélite afectó a aproximadamente 80 aeronaves sobre los Países Bajos y zonas próximas al mar del Norte. Siete vuelos en aproximación al aeropuerto de Schiphol, en Ámsterdam, tuvieron dificultades con procedimientos dependientes del GPS.
Las siete aeronaves aterrizaron a salvo con el apoyo del control de tráfico aéreo. La interferencia deliberada por radio, conocida como jamming, fue señalada como una explicación plausible, pero el origen exacto de la señal y la responsabilidad del episodio no se establecieron formalmente.
En Moldavia, el gobierno cerró temporalmente el espacio aéreo el 17 de noviembre tras la identificación de un dron de ataque que se desplazaba hacia la capital, Chișinău. La presidenta Maia Sandu denunció violaciones del espacio aéreo por parte de drones rusos, en un episodio directamente relacionado con las tensiones provocadas por la guerra en Ucrania.
La aviación comercial también enfrentó una serie de amenazas falsas de bomba. Más de 35 vuelos europeos se vieron afectados a principios de noviembre, lo que provocó desvíos de ruta, inspecciones de aeronaves, aterrizajes de emergencia y la movilización de fuerzas de seguridad.
Los demás episodios involucraron intentos de sabotaje contra infraestructura física. En Estonia, las autoridades impidieron un plan de incendio provocado contra un fabricante de drones. En Alemania, otro plan preveía provocar incendios en las proximidades de una vía ferroviaria y de una línea de transmisión de energía.
Aunque los episodios se reunieron en el mismo relevamiento, sus características son diferentes. Una interferencia de GPS, una amenaza falsa de bomba y un intento de incendio no demuestran, por sí mismos, la existencia de un mando común.
La contraseña 12345 y los casi 13 mil servicios de refrigeración expuestos
El mecanismo de los ataques contra congeladores ayuda a explicar cómo equipos aparentemente alejados del universo de la seguridad digital pueden volverse vulnerables.
Las grandes instalaciones de refrigeración utilizan controladores que administran temperaturas, ciclos de descongelación, alarmas y registros operativos. La conexión a internet permite que técnicos externos supervisen los equipos y realicen mantenimiento sin visitar cada establecimiento.
Parte de los sistemas afectados utilizaba controladores de la fabricante danesa Danfoss, incluidos modelos de la línea AK-SM. Las autoridades francesas también identificaron equipos asociados con las plataformas Copeland y Dixell.
El problema implica una combinación de interfaces administrativas accesibles desde internet, versiones antiguas de firmware, equipos sin soporte de seguridad y credenciales de fábrica que siguen en uso. Entre los ejemplos identificados estaban el usuario “Supervisor” y la contraseña “12345”.
La empresa de seguridad Forescout publicó el 22 de octubre una investigación sobre la exposición de esos equipos. El relevamiento encontró 12.976 observaciones de servicios de gestión de refrigeración accesibles desde internet, asociados con 6.017 direcciones IP públicas en 99 países y territorios.
De esos registros, 7.075 correspondían a la familia Copeland/Dixell XWEB y 4.697 a los servicios Danfoss StoreView. La investigación también identificó miles de instancias con versiones de software anteriores a las correcciones de vulnerabilidades conocidas.
Las cifras, sin embargo, exigen una distinción: representan servicios identificados en internet, no necesariamente 12.976 controladores individuales. Tampoco significan que todos hayan sido invadidos.
Uno de los modelos involucrados, el Danfoss AK-SM 800, dejó de recibir soporte en mayo de 2021. Para equipos en esa condición, una actualización convencional puede no estar disponible, lo que hace necesarias medidas de aislamiento o sustitución.
Forescout recomienda retirar las interfaces administrativas de la internet pública, utilizar conexiones remotas protegidas, eliminar credenciales compartidas y actualizar o sustituir equipos vulnerables.
La investigación también puso de manifiesto una dificultad de gestión: la refrigeración puede ser administrada por una empresa subcontratada, pertenecer al supermercado y utilizar una conexión de red mantenida por otro equipo. Cuando las responsabilidades están divididas, no siempre existe un responsable que tenga visibilidad completa sobre la seguridad del sistema.
Solo tres de los 16 incidentes tienen autoría atribuida públicamente
El dato más importante del inventario tal vez sea el que permanece desconocido.
La clasificación de autoría presentada por DigitalEurope muestra cuatro situaciones distintas:
- 3 incidentes atribuidos públicamente por gobiernos o investigadores;
- 4 incidentes reivindicados por los propios autores;
- 2 incidentes con sospechosos identificados, pero sin atribución formal;
- 7 incidentes sin responsable identificado.
Una reivindicación no equivale a la comprobación de la autoría. Del mismo modo, la existencia de sospechosos o indicios técnicos no permite concluir que un gobierno u organización haya ordenado determinada operación.
En el caso de los congeladores, la empresa británica de seguridad Lupovis afirmó haber identificado más de 276 intentos de acceso realizados por 91 agentes de amenazas contra sistemas de prueba que simulaban controladores Danfoss. La actividad ocurrió a lo largo de diez días, con un pico el 26 de octubre.
Parte de las conexiones se asoció con servicios de alojamiento utilizados anteriormente por grupos criminales rusos. Xavier Bellekens, director ejecutivo de Lupovis, consideró posible la participación de un actor estatal, dada la concentración temporal de las actividades. Él mismo destacó, sin embargo, que esos indicios no comprueban responsabilidad rusa.
Otros especialistas llegaron a evaluaciones diferentes. Dan Cimpean, director de la autoridad nacional de ciberseguridad de Rumania, describió las acciones contra los sistemas de refrigeración como relativamente amateur y afirmó no sospechar de una operación estatal.
La ausencia de solicitudes de rescate en los ataques a los congeladores amplió las dudas sobre su motivación. Tampoco hubo consenso entre las autoridades sobre la clasificación de los episodios: Bélgica, Italia y Estonia utilizaron el término ciberataque, mientras que Suecia e Irlanda adoptaron la expresión incidente cibernético. La agencia europea ENISA evitó clasificarlos formalmente como ataques.
Un inventario de riesgos, pero no una prueba de una campaña coordinada
La directora general de DigitalEurope, Cecilia Bonefeld-Dahl, afirmó a Euronews que la resiliencia dejó de ser solo una responsabilidad de los departamentos de tecnología y pasó a integrar las políticas de seguridad e industriales.
La asociación sostiene que la Unión Europea destine al menos 25% de su próximo presupuesto plurianual a tecnologías de prevención, defensa y recuperación. Para sustentar la propuesta, utiliza como referencia una participación del 14% de las inversiones digitales en los gastos europeos de 2021 a 2025, incluido el fondo de recuperación pospandemia. Ese porcentaje no describe el presupuesto futuro que aún está en negociación.
La posición de la organización también debe considerarse a la luz de su naturaleza: DigitalEurope representa a empresas del sector tecnológico, incluidas potenciales proveedoras de las soluciones que recomienda a los gobiernos.
El propio grupo reconoce que la relación de 16 incidentes no es exhaustiva. El inventario reúne acontecimientos de naturalezas diferentes, documenta consecuencias relevantes y evidencia dificultades de atribución, pero no comprueba que los episodios formen parte de una campaña única ni que hayan sido ordenados por el mismo responsable.
Lo que los casos documentan es más concreto: equipos de refrigeración manipulados remotamente, servicios médicos interrumpidos, transferencias bancarias fraudulentas, datos robados y operaciones aéreas afectadas por interferencias y amenazas. En buena parte de los episodios, la identificación de quién provocó esos efectos sigue abierta.