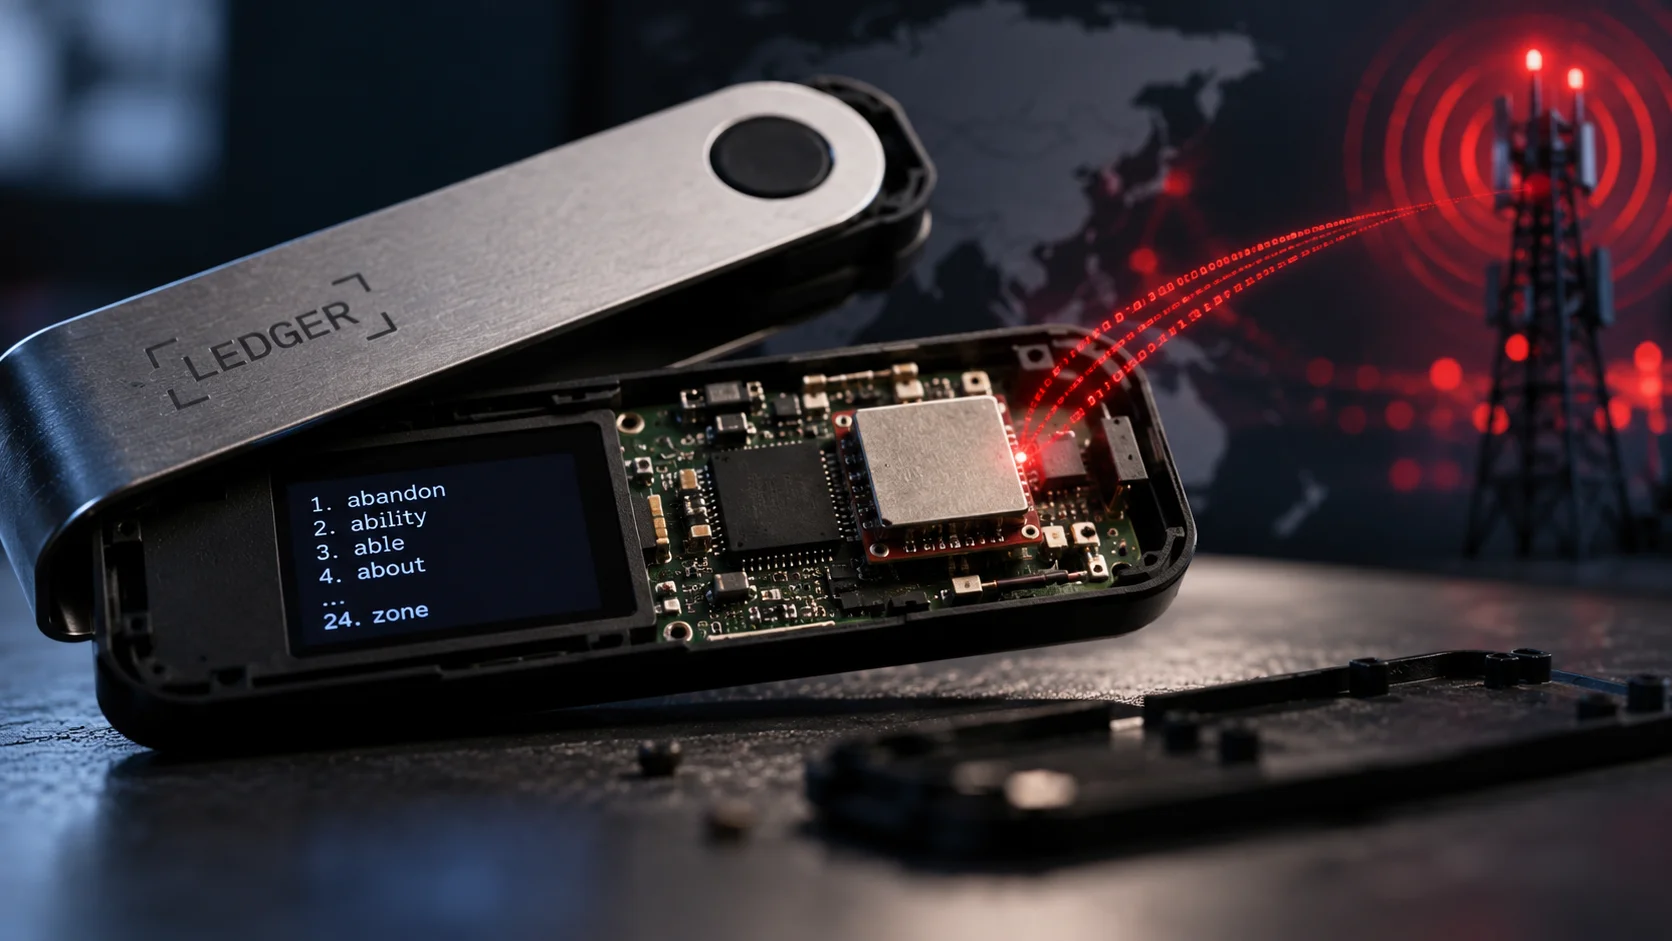
A Ledger revelou na terça-feira (13) como dispositivos adulterados vendidos pela revendedora CryptoBilis, no Sudeste Asiático, conseguiam expor as frases de recuperação dos usuários. Um componente eletrônico instalado clandestinamente nas carteiras capturava as 24 palavras de recuperação durante a configuração e transmitia os dados pela rede móvel, permitindo que criminosos acessassem os ativos sem precisar do aparelho.
A descoberta faz parte da investigação sobre perdas de criptomoedas relatadas por clientes da CryptoBilis. A presença de um implante físico havia sido confirmada em 10 de outubro, mas a atualização divulgada pela equipe de segurança Ledger Donjon detalhou seu funcionamento.
A fabricante afirma que todas as perdas confirmadas até o momento envolvem dispositivos comercializados pela CryptoBilis. O número de vítimas e o valor total roubado permanecem sem confirmação oficial.
Um chip adicional copiava as 24 palavras sem modificar o sistema de segurança
O implante identificado pelos pesquisadores utilizava um microcontrolador para reconhecer e decodificar as palavras exibidas na tela durante a configuração inicial da carteira. Depois, transmitia a sequência por uma conexão LTE com eSIM, tecnologia utilizada em redes de telefonia móvel.
O aspecto mais relevante é que o componente funcionava independentemente dos mecanismos de proteção da Ledger. Segundo a investigação, o Secure Element, o sistema operacional e os processos de assinatura de transações não foram modificados.
Isso significa que uma carteira poderia manter seus componentes de segurança intactos e, ainda assim, ter sua frase de recuperação comprometida. Com as 24 palavras, um invasor consegue restaurar a carteira em outro dispositivo e movimentar os fundos sem precisar alterar o aparelho original.
A Ledger informou não ter identificado comprometimento de sua infraestrutura, sistemas ou serviços. A investigação continua para determinar quem realizou as modificações e em qual etapa da cadeia de distribuição os dispositivos foram adulterados.
O caso também provocou medidas no varejo europeu. A MediaMarktSaturn suspendeu a venda de produtos Ledger em suas lojas e plataformas digitais após relatos de adulteração na Alemanha. A empresa tratou a retirada como medida preventiva, enquanto a fabricante afirmou que não havia perdas financeiras confirmadas associadas ao caso alemão. Os relatos fora da CryptoBilis continuam sob investigação e não comprovam um comprometimento generalizado dos aparelhos.
Para compradores da CryptoBilis, a orientação é não configurar dispositivos ainda não utilizados. Quem já inicializou uma carteira adquirida nessa revendedora deve transferir os ativos para outro dispositivo, utilizando uma frase de recuperação inteiramente nova. A simples troca do aparelho, mantendo as mesmas 24 palavras, não elimina o risco caso a sequência original tenha sido interceptada.