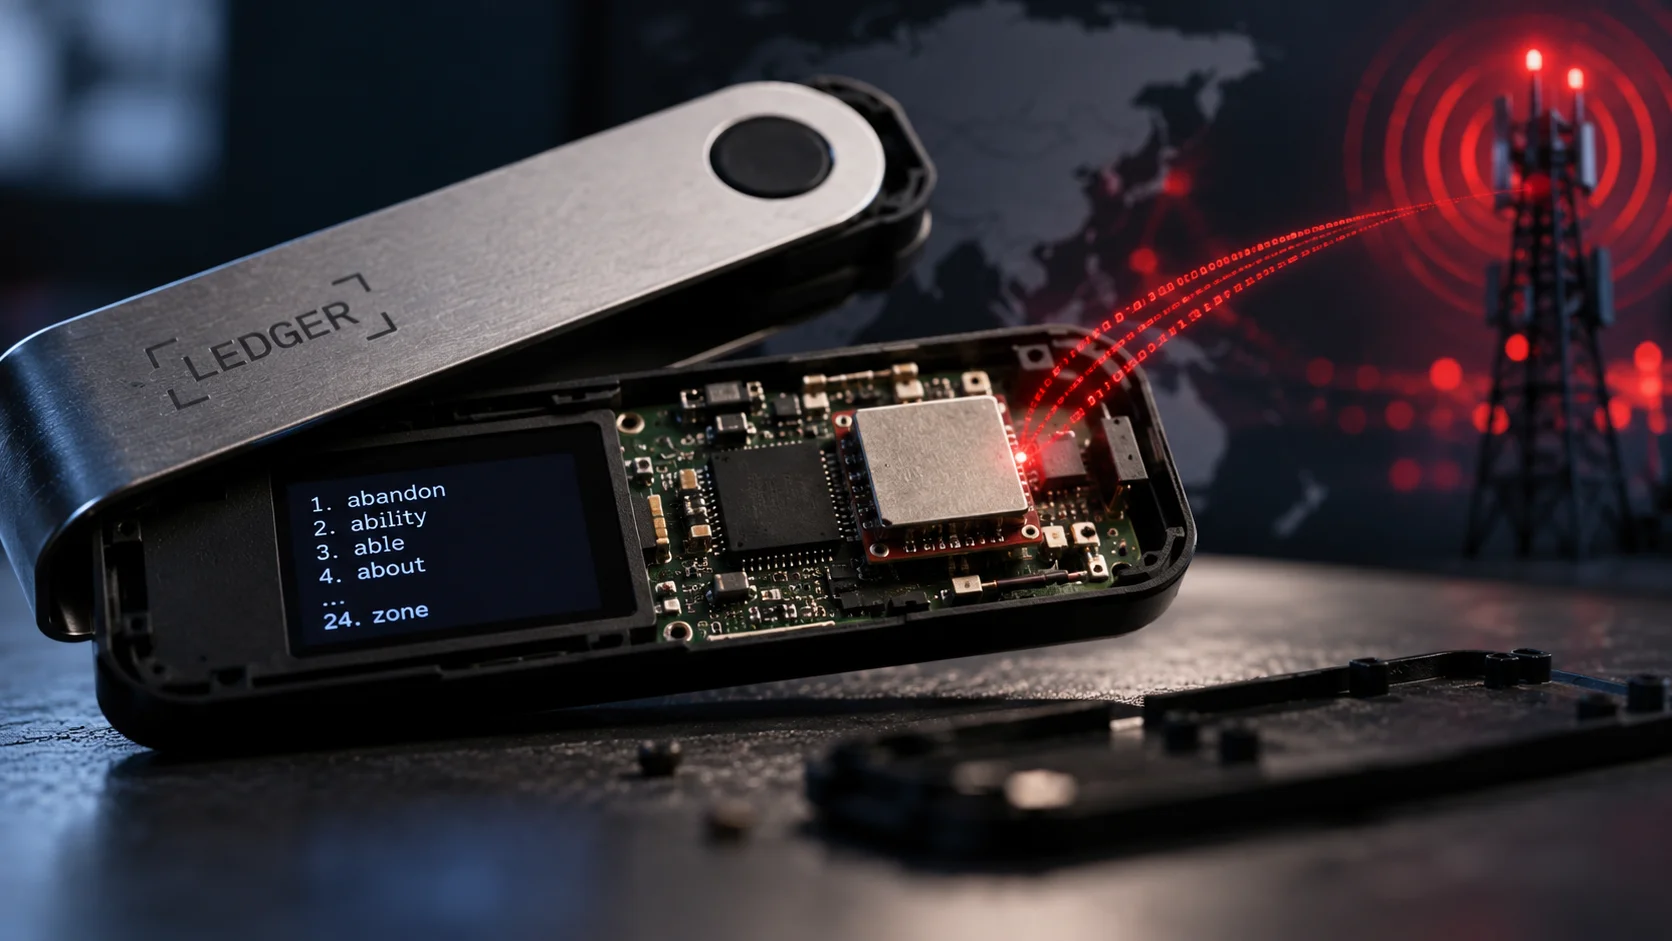
Ledger reveló el martes 13 cómo dispositivos manipulados vendidos por la distribuidora CryptoBilis, en el Sudeste Asiático, lograban exponer las frases de recuperación de los usuarios. Un componente electrónico instalado clandestinamente en las carteras capturaba las 24 palabras de recuperación durante la configuración y transmitía los datos a través de la red móvil, lo que permitía a los criminales acceder a los activos sin necesidad del dispositivo.
El descubrimiento forma parte de la investigación sobre las pérdidas de criptomonedas reportadas por clientes de CryptoBilis. La presencia de un implante físico se había confirmado el 10 de octubre, pero la actualización divulgada por el equipo de seguridad Ledger Donjon detalló su funcionamiento.
El fabricante afirma que todas las pérdidas confirmadas hasta el momento involucran dispositivos comercializados por CryptoBilis. El número de víctimas y el valor total robado permanecen sin confirmación oficial.
Un chip adicional copiaba las 24 palabras sin modificar el sistema de seguridad
El implante identificado por los investigadores utilizaba un microcontrolador para reconocer y decodificar las palabras mostradas en la pantalla durante la configuración inicial de la cartera. Después, transmitía la secuencia mediante una conexión LTE con eSIM, tecnología utilizada en redes de telefonía móvil.
El aspecto más relevante es que el componente funcionaba independientemente de los mecanismos de protección de Ledger. Según la investigación, el Secure Element, el sistema operativo y los procesos de firma de transacciones no fueron modificados.
Esto significa que una cartera podría mantener sus componentes de seguridad intactos y, aun así, tener su frase de recuperación comprometida. Con las 24 palabras, un atacante puede restaurar la cartera en otro dispositivo y mover los fondos sin necesidad de alterar el dispositivo original.
Ledger informó que no identificó compromiso alguno en su infraestructura, sistemas o servicios. La investigación continúa para determinar quién realizó las modificaciones y en qué etapa de la cadena de distribución se manipularon los dispositivos.
El caso también provocó medidas en el comercio minorista europeo. MediaMarktSaturn suspendió la venta de productos Ledger en sus tiendas y plataformas digitales tras informes de manipulación en Alemania. La empresa trató la retirada como una medida preventiva, mientras que el fabricante afirmó que no había pérdidas financieras confirmadas asociadas al caso alemán. Los informes fuera de CryptoBilis continúan bajo investigación y no demuestran un compromiso generalizado de los dispositivos.
Para los compradores de CryptoBilis, la orientación es no configurar dispositivos que aún no se hayan utilizado. Quien ya haya inicializado una cartera adquirida en esa distribuidora debe transferir los activos a otro dispositivo, utilizando una frase de recuperación completamente nueva. El simple cambio del dispositivo, manteniendo las mismas 24 palabras, no elimina el riesgo en caso de que la secuencia original haya sido interceptada.