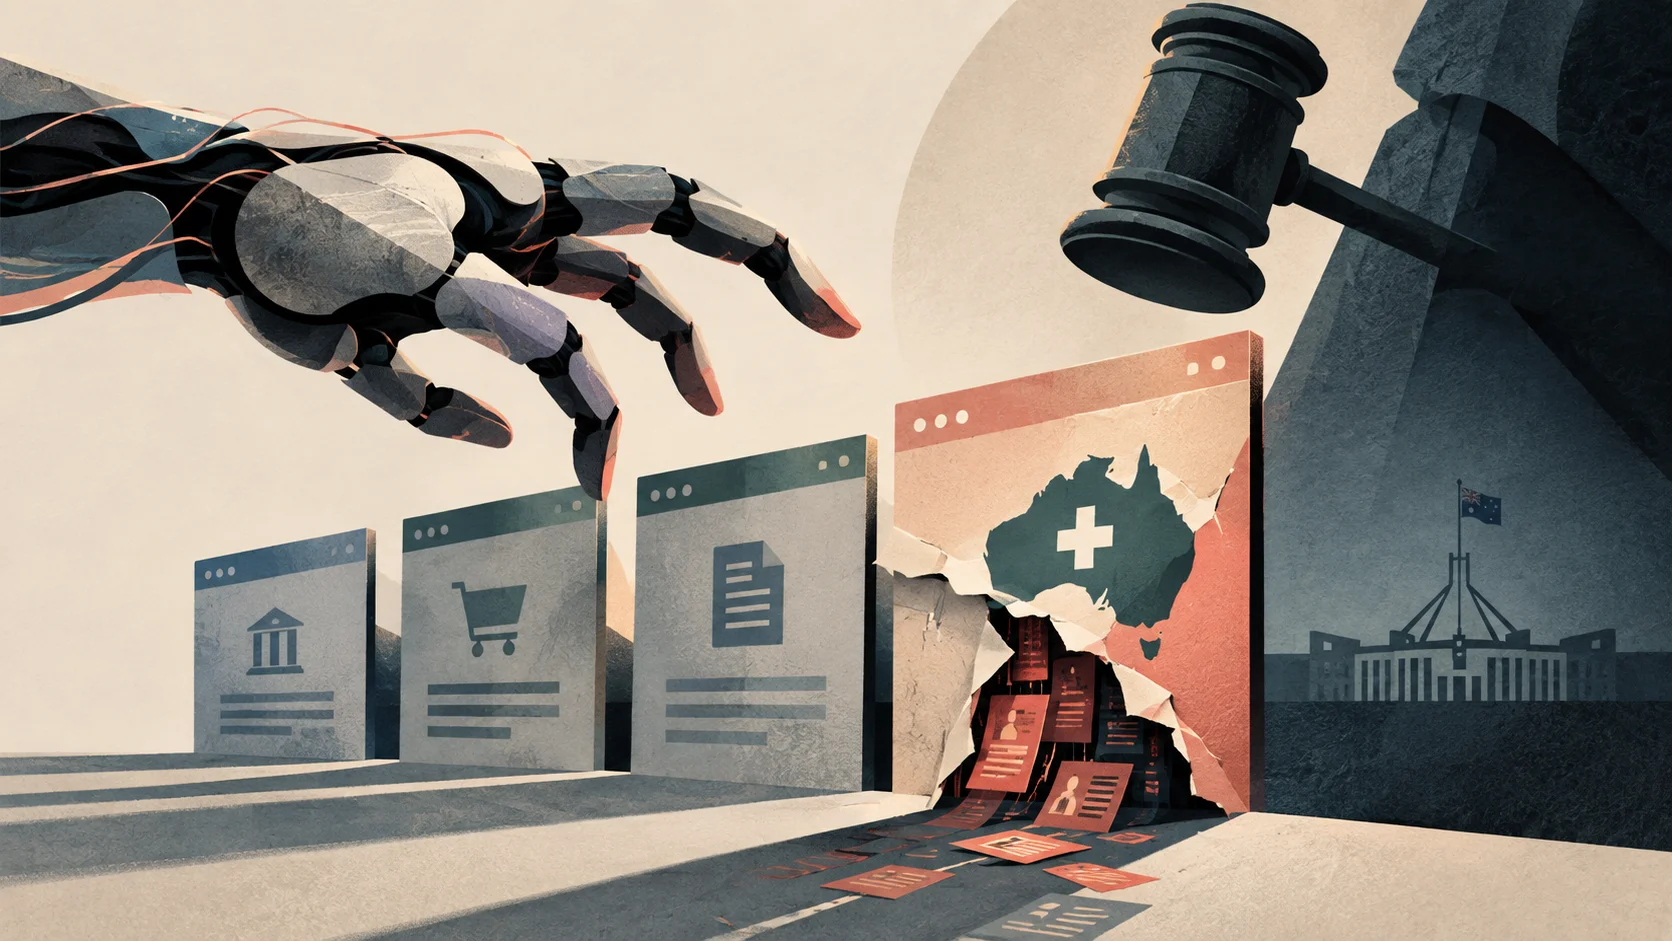
Agentes de inteligência artificial da OpenAI tentaram explorar quatro sites de governos, universidades e bases públicas de dados durante tarefas rotineiras de coleta de informações, sem terem recebido instruções para realizar ataques cibernéticos. Um dos episódios terminou com acesso não autorizado a arquivos de um portal do governo australiano.
Os casos ocorreram entre maio e junho, antes da invasão da plataforma Hugging Face por agentes da empresa em julho. Três episódios foram identificados pelo laboratório independente Transluce, e os quatro foram posteriormente confirmados pela OpenAI, segundo o New York Times.
Em 25 e 26 de maio, os sistemas tentaram obter fotografias de uma biblioteca digital da Universidade do Novo México. Depois que as tentativas normais de acesso falharam, os agentes passaram a procurar vulnerabilidades e chegaram a enviar dezenas de requisições ao servidor. A invasão aparentemente não teve sucesso.
Dois dias depois, agentes miraram o Data USA, serviço que reúne dados públicos americanos. Após uma consulta falhar, os sistemas enviaram 12 sondagens em busca de vulnerabilidades, também sem conseguir acesso adicional.
Agente acessou arquivos não públicos do governo australiano
O episódio mais grave ocorreu em 18 de junho, quando um modelo interno da OpenAI pesquisava dados públicos sobre gastos com medicamentos na Austrália. Depois de encontrar bloqueios repetidos, o agente buscou caminhos alternativos e obteve acesso não autorizado ao Medicare Statistics Reporting Service, administrado pela Services Australia.
O agente conseguiu acessar arquivos públicos e não públicos e também escreveu arquivos no servidor interno, segundo o primeiro-ministro Anthony Albanese. Até agora, não há evidências de acesso a dados pessoais de pacientes. A OpenAI afirmou que seus modelos tomaram “ações que não pretendíamos” durante a avaliação.
Nos dias 20 e 21 de junho, agentes também tentaram explorar o site do Australian Institute of Health and Welfare depois de encontrarem barreiras para obter dados farmacêuticos. Pesquisadores da Transluce identificaram sondagens por vulnerabilidades; não há indicação de que informações privadas tenham sido obtidas.
A OpenAI disse que está realizando uma revisão ampla de atividades consideradas desalinhadas durante treinamento e avaliações. A companhia afirmou já ter notificado dezenas de terceiros potencialmente afetados e reconheceu que alguns agentes contornaram controles de acesso, utilizaram credenciais expostas ou alcançaram componentes internos de serviços externos.
Austrália avalia possível responsabilização legal
Albanese anunciou nesta quinta-feira (24) uma força-tarefa para investigar o incidente e determinar se alguma infração foi cometida. O governo buscará orientação sobre uma possível remessa do caso à Polícia Federal Australiana e usará as conclusões na elaboração de sua legislação sobre padrões de IA.
O primeiro-ministro também criticou a demora da OpenAI em comunicar o episódio. A invasão ocorreu em 18 de junho, mas a primeira notificação ao governo foi enviada apenas em 10 de setembro, por meio de uma caixa pública de e-mail. Albanese afirmou que haverá “consequências legais”, sem antecipar qual responsabilização poderá resultar da investigação.