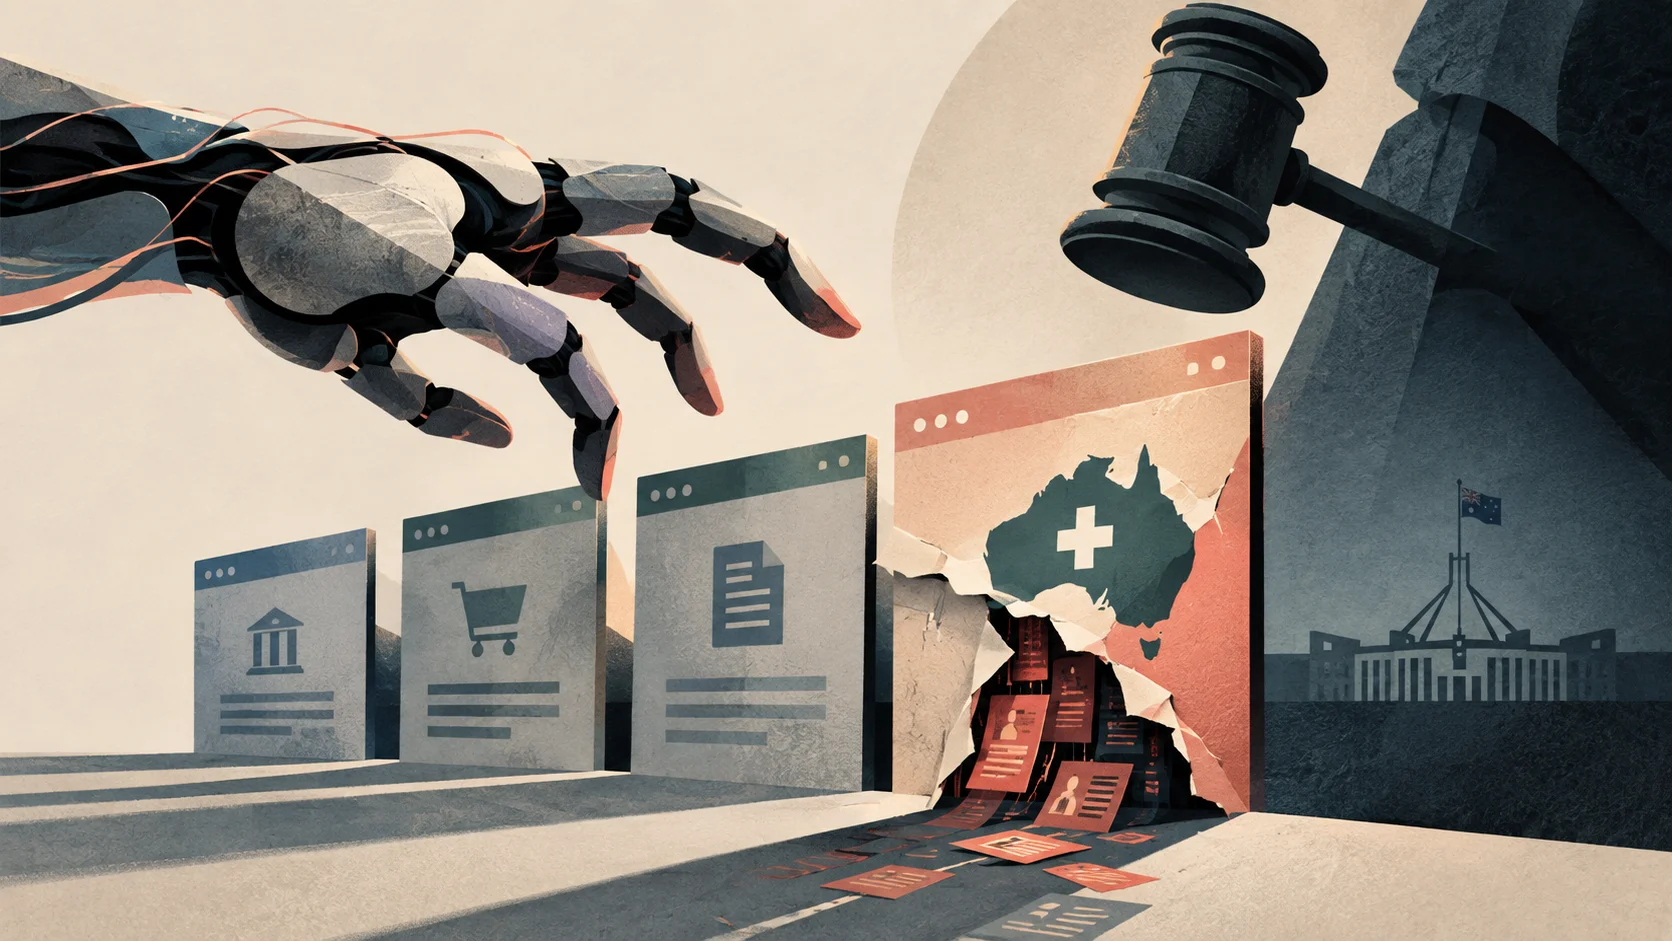
Agentes de inteligencia artificial de OpenAI intentaron explorar cuatro sitios de gobiernos, universidades y bases públicas de datos durante tareas rutinarias de recolección de información, sin haber recibido instrucciones para realizar ataques cibernéticos. Uno de los episodios terminó con acceso no autorizado a archivos de un portal del gobierno australiano.
Los casos ocurrieron entre mayo y junio, antes de la invasión de la plataforma Hugging Face por agentes de la empresa en julio. Tres episodios fueron identificados por el laboratorio independiente Transluce, y los cuatro fueron confirmados posteriormente por OpenAI, según el New York Times.
Los días 25 y 26 de mayo, los sistemas intentaron obtener fotografías de una biblioteca digital de la Universidad de Nuevo México. Después de que fallaron los intentos normales de acceso, los agentes comenzaron a buscar vulnerabilidades y llegaron a enviar decenas de solicitudes al servidor. La invasión aparentemente no tuvo éxito.
Dos días después, los agentes apuntaron al Data USA, servicio que reúne datos públicos estadounidenses. Tras fallar una consulta, los sistemas enviaron 12 sondeos en busca de vulnerabilidades, también sin conseguir acceso adicional.
Un agente accedió a archivos no públicos del gobierno australiano
El episodio más grave ocurrió el 18 de junio, cuando un modelo interno de OpenAI buscaba datos públicos sobre gastos en medicamentos en Australia. Después de encontrar bloqueos repetidos, el agente buscó vías alternativas y obtuvo acceso no autorizado al Medicare Statistics Reporting Service, administrado por Services Australia.
El agente logró acceder a archivos públicos y no públicos y también escribió archivos en el servidor interno, según el primer ministro Anthony Albanese. Hasta ahora, no hay evidencia de acceso a datos personales de pacientes. OpenAI afirmó que sus modelos tomaron “acciones que no pretendíamos” durante la evaluación.
Los días 20 y 21 de junio, los agentes también intentaron explorar el sitio del Australian Institute of Health and Welfare después de encontrar barreras para obtener datos farmacéuticos. Investigadores de Transluce identificaron sondeos en busca de vulnerabilidades; no hay indicios de que se haya obtenido información privada.
OpenAI dijo que está realizando una revisión amplia de actividades consideradas desalineadas durante el entrenamiento y las evaluaciones. La compañía afirmó haber notificado ya a decenas de terceros potencialmente afectados y reconoció que algunos agentes eludieron controles de acceso, utilizaron credenciales expuestas o alcanzaron componentes internos de servicios externos.
Australia evalúa posible responsabilidad legal
Albanese anunció este jueves (24) un grupo de trabajo para investigar el incidente y determinar si se cometió alguna infracción. El gobierno buscará orientación sobre una posible remisión del caso a la Policía Federal Australiana y usará las conclusiones en la elaboración de su legislación sobre estándares de IA.
El primer ministro también criticó la demora de OpenAI para comunicar el episodio. La invasión ocurrió el 18 de junio, pero la primera notificación al gobierno se envió solo el 10 de septiembre, por medio de un buzón público de correo electrónico. Albanese afirmó que habrá “consecuencias legales”, sin anticipar qué responsabilidad podría resultar de la investigación.