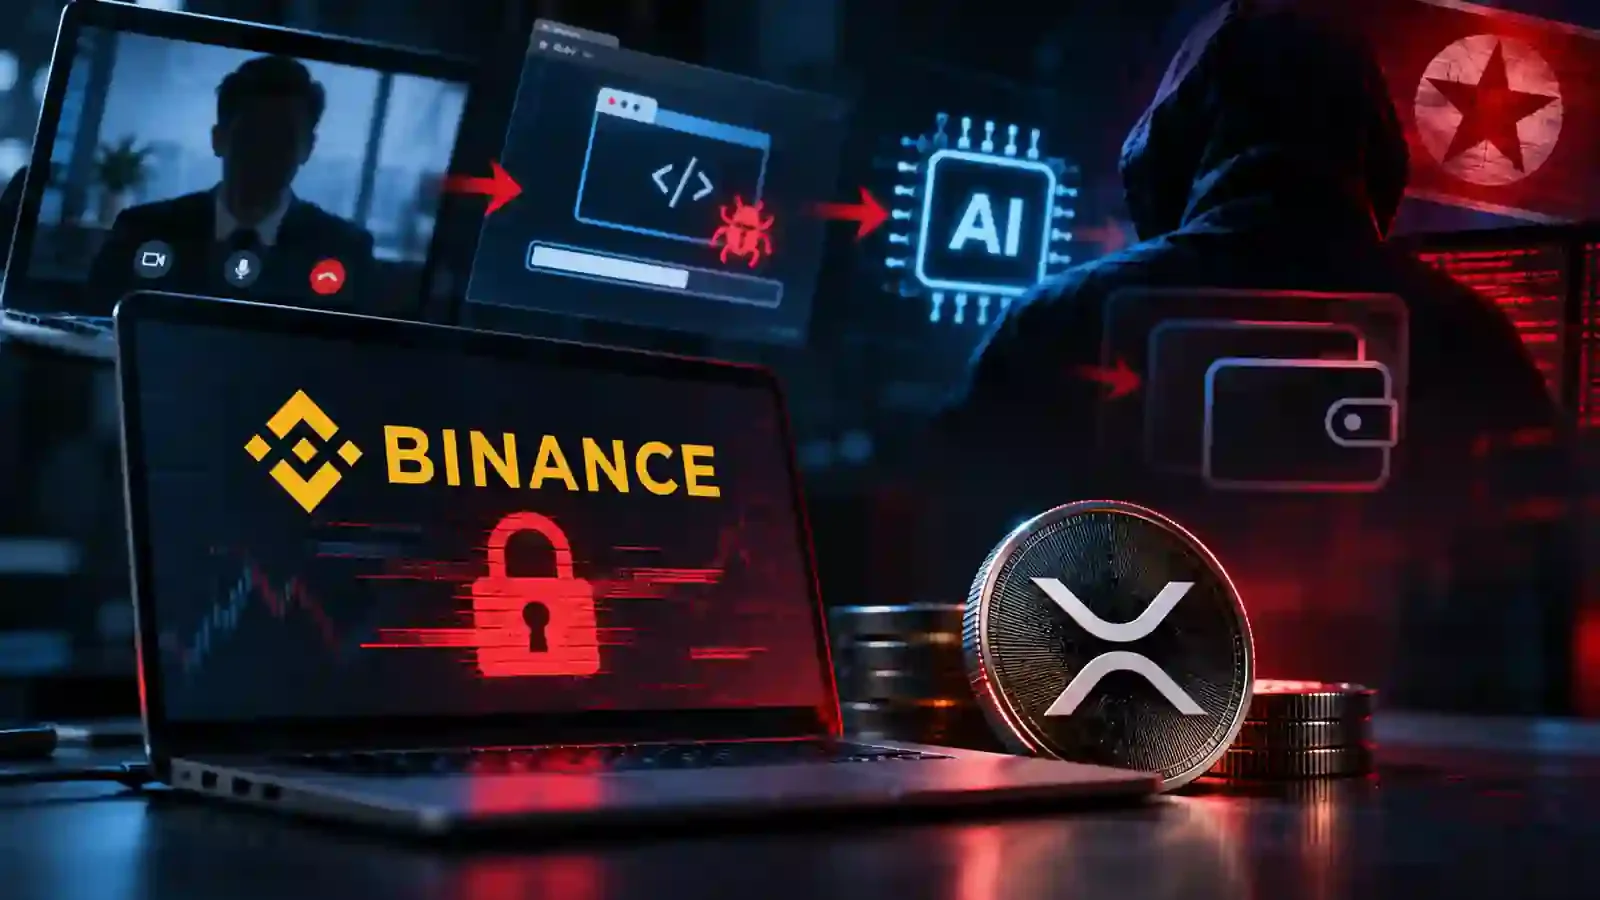
Binance divulgó este martes (3) una reconstrucción inicial del ataque que comprometió aproximadamente US$ 6,34 mil millones en criptomonedas el 29 de octubre. Según la plataforma, la invasión se preparó durante meses, comenzó con un instalador de software manipulado y una falsa entrevista de trabajo, y avanzó hasta los sistemas responsables de autorizar transacciones de carteras digitales.
El informe describe cómo los atacantes llegaron a las computadoras de tres ingenieros, utilizaron una herramienta interna de inteligencia artificial para ampliar el acceso y obtuvieron credenciales que permitieron ejecutar operaciones no autorizadas.
La ofensiva culminó en la transferencia de 233,46 millones de XRP de cinco carteras calientes en solo cuatro minutos, seguida por movimientos de otras criptomonedas, incluidas bitcoin, solana y ether. Las carteras calientes son aquellas conectadas a internet y utilizadas por las plataformas para movilizar activos.
Cómo el acceso a los ingenieros llevó a las carteras de Binance
La primera etapa identificada ocurrió en junio, cuando un ingeniero del equipo de infraestructura de carteras instaló una versión manipulada de Homebrew, una herramienta utilizada para gestionar software, al intentar configurar un asistente de programación con IA.
Binance afirma haber detectado la actividad sospechosa, sustituido el dispositivo y renovado las credenciales asociadas. A pesar de esas medidas, los atacantes obtuvieron información sobre las funciones del profesional y de sus colegas.
En septiembre, otro ingeniero fue abordado por un supuesto reclutador en una plataforma legítima de empleo. El proceso incluyó una entrevista por video y una segunda conversación con alguien que se presentaba como director ejecutivo de una empresa ficticia.
Durante esa etapa, el empleado recibió una tarea de programación que exigía descargar un repositorio de código. El material contenía software malicioso, ejecutado durante la configuración, que sustituyó un componente legítimo de desarrollo y estableció comunicación con un servidor controlado por los atacantes.
El acceso se amplió el 20 de octubre, cuando los atacantes utilizaron la computadora comprometida y una herramienta interna de IA para llegar a los entornos de otros dos ingenieros vinculados a las carteras. En ese proceso, descubrieron un token con permisos para desplegar contenedores, entornos utilizados en la ejecución de aplicaciones.
Nueve días después, los criminales accedieron a la computadora de uno de esos profesionales, emplearon las credenciales robadas y desplegaron un contenedor con un script malicioso. La operación permitió llegar al servicio interno de firma de transacciones de Binance.
Por qué los retiros continuaron después de la suspensión de las extracciones
El 29 de octubre, entre las 20:05 y las 20:09 UTC, los atacantes transfirieron los 233,46 millones de XRP. La plataforma identificó movimientos anormales, inició la investigación y adoptó medidas para suspender los retiros y bloquear activos.
La interrupción, sin embargo, no impidió todas las transacciones fraudulentas.
Según el informe, los atacantes utilizaron el mecanismo EIP-7702 de Ethereum, que permite delegar determinados derechos de ejecución de una cuenta a contratos inteligentes. Después de obtener acceso indebido al servicio de firma, crearon autorizaciones que permitieron movilizar activos fuera de la infraestructura convencional de retiros de la plataforma.
Binance explica que tuvo que desarrollar un procedimiento específico para revocar esos permisos. La respuesta se vio dificultada por la arquitectura de firma distribuida de las carteras, que no disponía de una única clave privada capaz de cancelar inmediatamente las autorizaciones.
La última transferencia no autorizada, de 2.961,9 ETH, se confirmó en la blockchain a las 23:56 UTC, casi cuatro horas después de los primeros movimientos. La revocación de la delegación maliciosa de una de las carteras se completó a las 00:10 UTC del 30 de octubre.
Binance informa del bloqueo de US$ 2,85 mil millones y promete cubrir las pérdidas
La empresa afirma que aproximadamente US$ 2,85 mil millones fueron congelados o interceptados, un valor sujeto a conciliación y fluctuaciones del mercado. El monto no representa necesariamente recursos ya devueltos a los clientes ni establece la pérdida neta definitiva.
Binance declaró que absorberá las pérdidas de los usuarios y reservó recursos superiores a los necesarios para cubrirlas. Según la plataforma, hasta el 31 de octubre, el 98% de los activos en los tokens afectados ya se había repuesto en sus reservas, mientras la adquisición de los activos restantes seguía en curso.
El FBI atribuyó el ataque al grupo TraderTraitor, asociado con Corea del Norte. El Gobierno norcoreano rechaza la acusación. La atribución aún no constituye una conclusión judicial sobre la responsabilidad por el episodio.
Como parte de la respuesta, Binance informó haber reconstruido los sistemas de carteras y la herramienta interna de IA afectados, sustituido dispositivos, revocado credenciales y reforzado los controles de seguridad.
La plataforma también anunció la contratación de especialistas independientes para revisar la investigación y evaluar sus medidas de protección. Las conclusiones divulgadas el 3 de noviembre siguen siendo preliminares y aún deberán someterse a una evaluación externa.