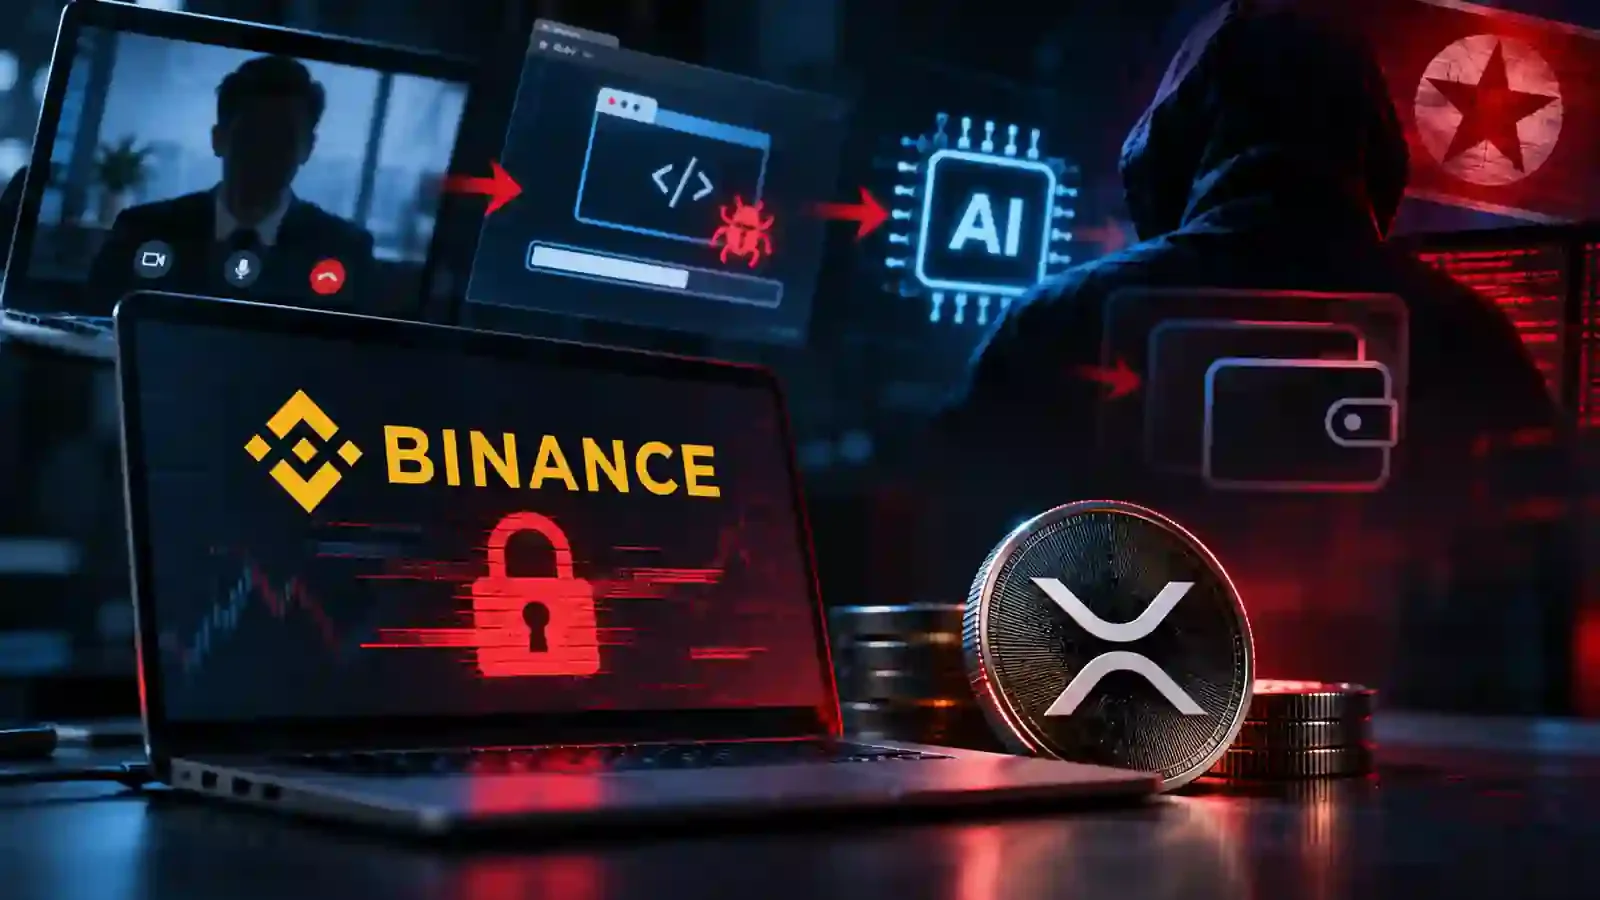
A Binance divulgou nesta terça-feira (3) uma reconstituição inicial do ataque que comprometeu aproximadamente US$ 6,34 bilhões em criptomoedas em 29 de outubro. Segundo a exchange, a invasão foi preparada durante meses, começou com um instalador de software adulterado e uma falsa entrevista de emprego e avançou até os sistemas responsáveis por autorizar transações de carteiras digitais.
O relatório descreve como os invasores alcançaram computadores de três engenheiros, utilizaram uma ferramenta interna de inteligência artificial para ampliar o acesso e obtiveram credenciais que permitiram executar operações não autorizadas.
A ofensiva culminou na transferência de 233,46 milhões de XRP de cinco carteiras quentes em apenas quatro minutos, seguida por movimentações de outras criptomoedas, incluindo bitcoin, solana e ether. As carteiras quentes são aquelas conectadas à internet e utilizadas pelas plataformas para movimentar ativos.
Como o acesso aos engenheiros levou às carteiras da Binance
A primeira etapa identificada ocorreu em junho, quando um engenheiro da equipe de infraestrutura de carteiras instalou uma versão adulterada do Homebrew, ferramenta utilizada para gerenciar softwares, ao tentar configurar um assistente de programação com IA.
A Binance afirma ter detectado a atividade suspeita, substituído o dispositivo e renovado as credenciais associadas. Apesar dessas medidas, os invasores obtiveram informações sobre as funções do profissional e de seus colegas.
Em setembro, outro engenheiro foi abordado por um suposto recrutador em uma plataforma legítima de empregos. O processo incluiu uma entrevista por vídeo e uma segunda conversa com alguém que se apresentava como diretor-executivo de uma empresa fictícia.
Durante essa etapa, o funcionário recebeu uma tarefa de programação que exigia baixar um repositório de código. O material continha software malicioso, executado durante a configuração, que substituiu um componente legítimo de desenvolvimento e estabeleceu comunicação com um servidor controlado pelos atacantes.
O acesso foi ampliado em 20 de outubro, quando os invasores utilizaram o computador comprometido e uma ferramenta interna de IA para alcançar os ambientes de outros dois engenheiros ligados às carteiras. Nesse processo, descobriram um token com permissões para implantar contêineres, ambientes utilizados na execução de aplicações.
Nove dias depois, os criminosos acessaram o computador de um desses profissionais, empregaram as credenciais roubadas e implantaram um contêiner com um script malicioso. A operação permitiu alcançar o serviço interno de assinatura de transações da Binance.
Por que os saques continuaram após a suspensão das retiradas
Em 29 de outubro, entre 20h05 e 20h09 UTC, os atacantes transferiram os 233,46 milhões de XRP. A exchange identificou movimentações anormais, iniciou a investigação e adotou medidas para suspender saques e bloquear ativos.
A interrupção, porém, não impediu todas as transações fraudulentas.
Segundo o relatório, os invasores utilizaram o mecanismo EIP-7702 da Ethereum, que permite delegar determinados direitos de execução de uma conta a contratos inteligentes. Após obter acesso indevido ao serviço de assinatura, criaram autorizações que permitiram movimentar ativos fora da infraestrutura convencional de saques da plataforma.
A Binance explica que precisou desenvolver um procedimento específico para revogar essas permissões. A resposta foi dificultada pela arquitetura de assinatura distribuída das carteiras, que não disponibilizava uma única chave privada capaz de cancelar imediatamente as autorizações.
A última transferência não autorizada, de 2.961,9 ETH, foi confirmada na blockchain às 23h56 UTC, quase quatro horas depois das primeiras movimentações. A revogação da delegação maliciosa de uma das carteiras foi concluída às 00h10 UTC de 30 de outubro.
Binance informa bloqueio de US$ 2,85 bilhões e promete cobrir perdas
A empresa afirma que aproximadamente US$ 2,85 bilhões foram congelados ou interceptados, valor sujeito a reconciliação e oscilações de mercado. O montante não representa necessariamente recursos já devolvidos aos clientes nem estabelece o prejuízo líquido definitivo.
A Binance declarou que absorverá as perdas dos usuários e reservou recursos superiores ao necessário para cobri-las. Segundo a exchange, até 31 de outubro, 98% dos ativos em tokens afetados já haviam sido repostos em suas reservas, enquanto a aquisição dos ativos restantes continuava em andamento.
O FBI atribuiu o ataque ao grupo TraderTraitor, associado à Coreia do Norte. O governo norte-coreano rejeita a acusação. A atribuição ainda não constitui uma conclusão judicial sobre a responsabilidade pelo episódio.
Como parte da resposta, a Binance informou ter reconstruído os sistemas de carteiras e a ferramenta interna de IA afetados, substituído dispositivos, revogado credenciais e reforçado os controles de segurança.
A exchange também anunciou a contratação de especialistas independentes para revisar a investigação e avaliar suas medidas de proteção. As conclusões divulgadas em 3 de novembro permanecem preliminares e ainda serão submetidas a uma avaliação externa.