A Anthropic identificou grupos criminosos e operadores ligados a governos usando modelos Claude para automatizar etapas de ataques cibernéticos, incluindo reconhecimento de alvos, exploração de vulnerabilidades, roubo de credenciais e exfiltração de dados. Os casos, divulgados pela empresa na quinta-feira (10), abrangem atividades detectadas entre dezembro de 2025 e agosto de 2026.
Segundo a companhia, parte dessas operações deixou de usar a IA apenas como assistente para programação. Estruturas com múltiplos agentes passaram a executar ataques contra diversas vítimas simultaneamente, por horas ou dias, com intervenção humana limitada principalmente à escolha dos alvos e à análise dos resultados.
Em uma das campanhas investigadas, um grupo acompanhado como GTG-20006 utilizou fluxos baseados em IA para automatizar desde a preparação de infraestrutura e phishing até persistência, comando e controle e extração de informações. Mais de 20 organizações apareceram no planejamento e nas operações do grupo, incluindo órgãos governamentais, entidades de defesa e inteligência, embaixadas e empresas ligadas à indústria militar.
O operador também empregava agentes para verificar se seus malwares haviam sido detectados por ferramentas de segurança. Quando isso acontecia, o sistema podia modificar e reconstruir automaticamente o código até que as novas versões deixassem de ser identificadas pelas defesas monitoradas.
Agentes de IA ampliam escala dos ataques
A Anthropic também encontrou criminosos financeiramente motivados utilizando Claude em invasões contra provedores de software. Em um dos casos, o comprometimento de uma empresa de SaaS permitiu acessar dados de cerca de 200 organizações clientes. Os atacantes ainda extraíram mais de 2.100 conjuntos de tokens do Azure AD, ligados a mais de 40 ambientes corporativos, em aproximadamente 34 horas.
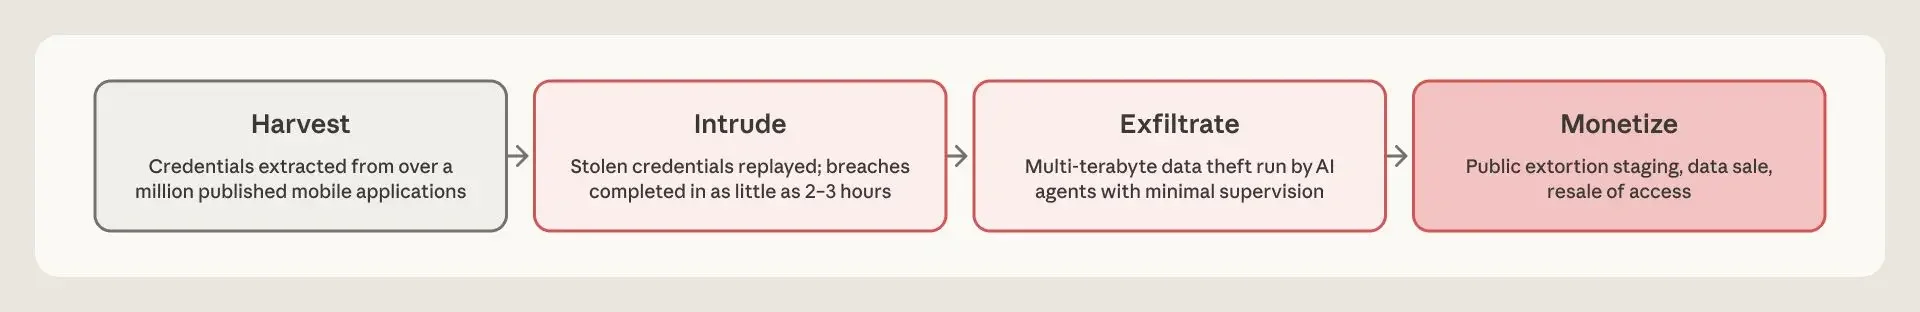
Outro ataque contra um fornecedor de tecnologia resultou na retirada de mais de 1 terabyte de dados, incluindo centenas de milhares de identificadores nacionais e milhões de registros de cartões de pagamento. Em uma companhia aérea, os invasores alcançaram sistemas que armazenavam dezenas de milhões de registros de passageiros.
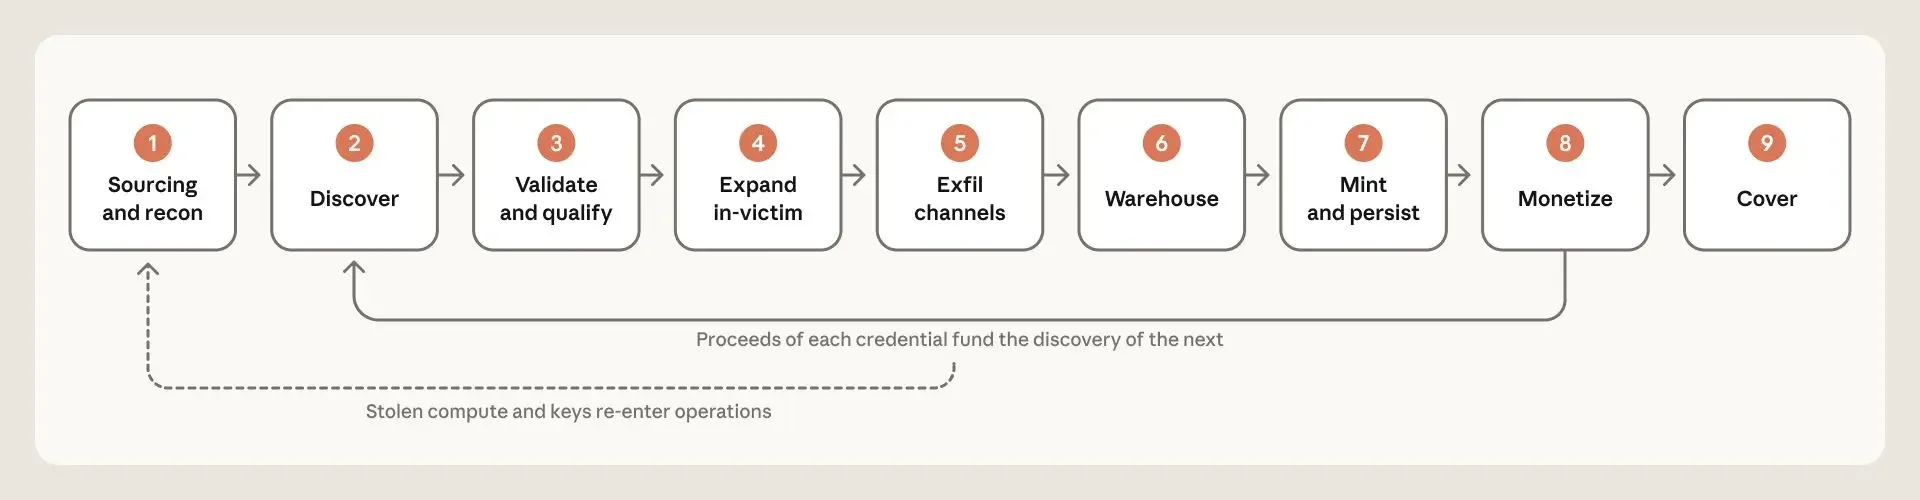
A empresa afirma que a principal mudança não está necessariamente nas técnicas empregadas, que continuam incluindo credenciais roubadas, phishing, serviços expostos e vulnerabilidades conhecidas, mas na capacidade de automatizar tarefas que antes exigiam equipes especializadas. Reconhecimento, desenvolvimento de ferramentas, exploração e processamento de grandes volumes de dados passaram a ser delegados a modelos de IA e executados em paralelo.
A Anthropic disse ter bloqueado as contas associadas às operações identificadas, reforçado seus mecanismos de detecção e compartilhado informações com autoridades e empresas do setor quando necessário. A companhia avalia que a disseminação de estruturas de ataque baseadas em agentes pode permitir que operadores individuais executem campanhas antes restritas a grupos com mais recursos e conhecimento técnico.