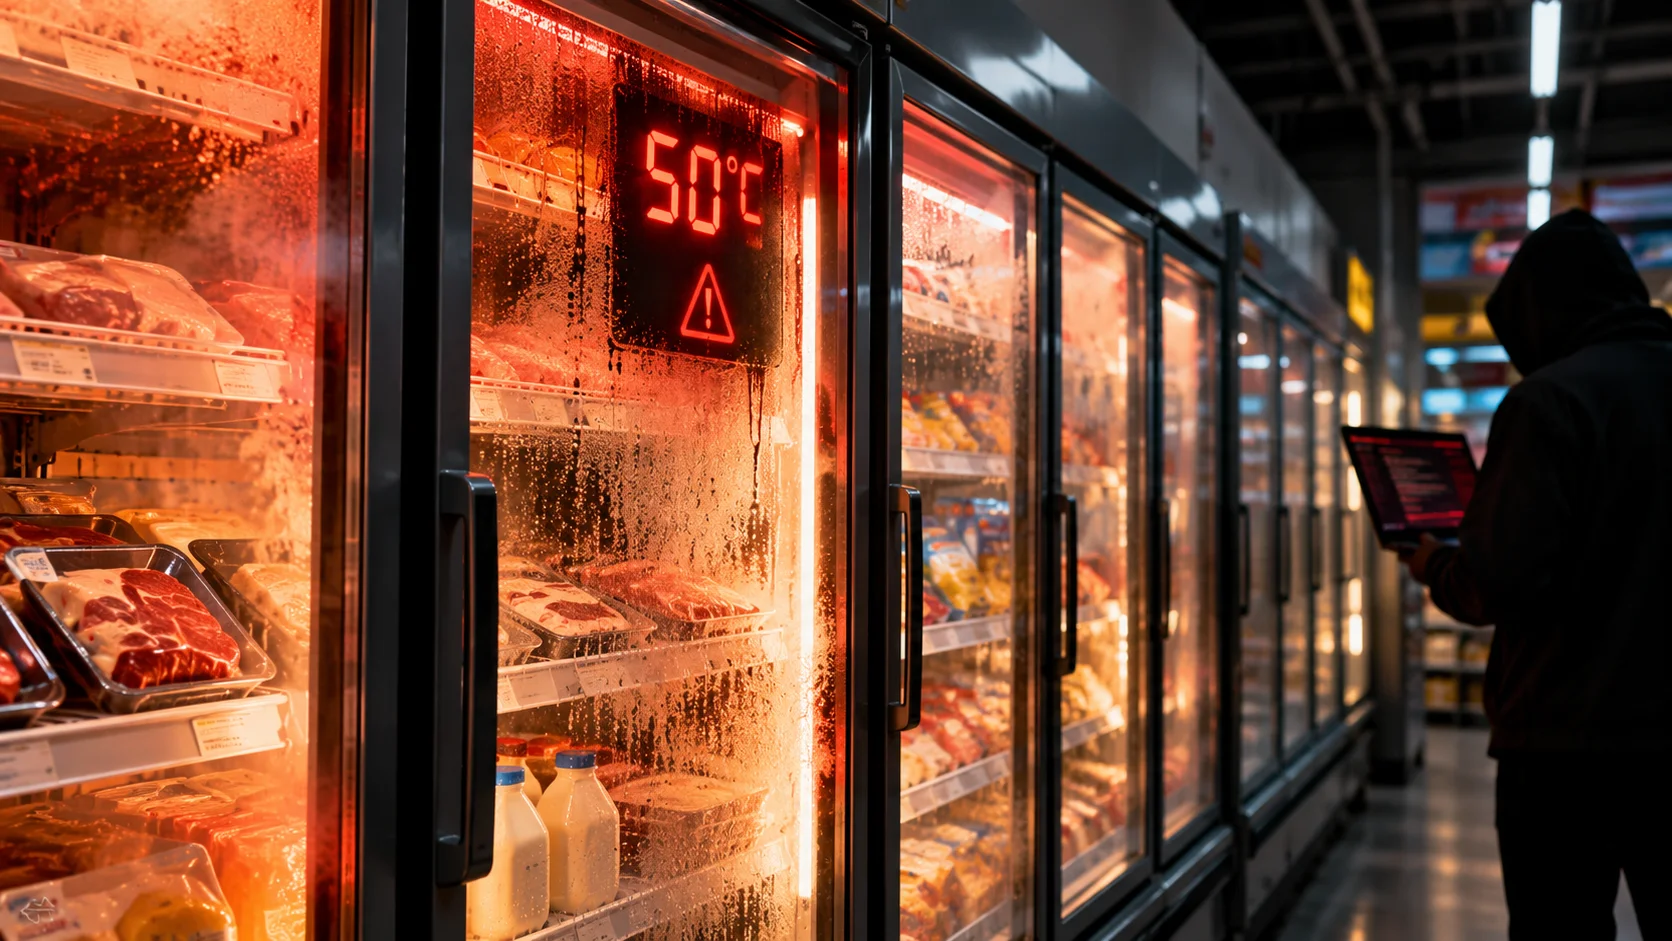
Um ataque cibernético atingiu os sistemas de refrigeração de centenas de supermercados na França durante a madrugada desta segunda-feira (12). Em aproximadamente 150 lojas da Intermarché, hackers elevaram a temperatura de geladeiras e freezers a 50°C durante seis horas, provocando perdas de alimentos. A Procuradoria de Paris também investiga relatos de incêndios associados ao incidente.
A ofensiva atingiu diferentes redes varejistas. O Carrefour confirmou 80 unidades afetadas, enquanto a Monoprix informou problemas em 5% de suas lojas. A Coopérative U também foi alvo, com quase 100 estabelecimentos atingidos, segundo informações divulgadas à AFP.
Os produtos armazenados nos equipamentos comprometidos precisaram ser descartados para evitar riscos sanitários. Ainda não existe uma estimativa consolidada dos prejuízos financeiros, e as autoridades investigam a extensão dos danos.
Equipamentos afetados utilizavam software desatualizado
A investigação identificou uma possível ligação com vulnerabilidades em sistemas de controle de refrigeração da fabricante dinamarquesa Danfoss. A Agência Nacional de Segurança Cibernética da França (ANSSI) foi encarregada de apurar o ataque por determinação do primeiro-ministro Sébastien Lecornu.
A Danfoss reconheceu incidentes envolvendo seus equipamentos e afirmou que as unidades afetadas operavam com firmware desatualizado. A fabricante declarou que já recomendava aos clientes a instalação das versões mais recentes e a substituição de sistemas antigos.
O histórico de segurança desses equipamentos acrescenta um detalhe relevante ao episódio. Em março e agosto de 2025, a própria Danfoss publicou alertas sobre vulnerabilidades na família de controladores AK-SM 8xxA, incluindo falhas que poderiam permitir contornar mecanismos de autenticação e executar comandos remotamente.
As correções foram disponibilizadas nas versões 4.2 e 4.3.1 do software. Posteriormente, em agosto de 2026, pesquisadores da Claroty documentaram essas vulnerabilidades e demonstraram que milhares de interfaces de gerenciamento desse tipo de equipamento estavam acessíveis pela internet.
Ainda não foi confirmado se os responsáveis pelo ataque exploraram alguma dessas falhas específicas. Os controladores permitem que equipes de manutenção ajustem remotamente temperaturas e outras configurações, mas esse acesso também representa um ponto de exposição quando os sistemas não estão devidamente protegidos.
As autoridades francesas estão coordenando a investigação com outros países europeus diante da possibilidade de incidentes relacionados fora da França. A apuração também busca identificar todas as empresas afetadas e determinar a relação entre a manipulação dos equipamentos, as perdas de alimentos e os incêndios relatados.