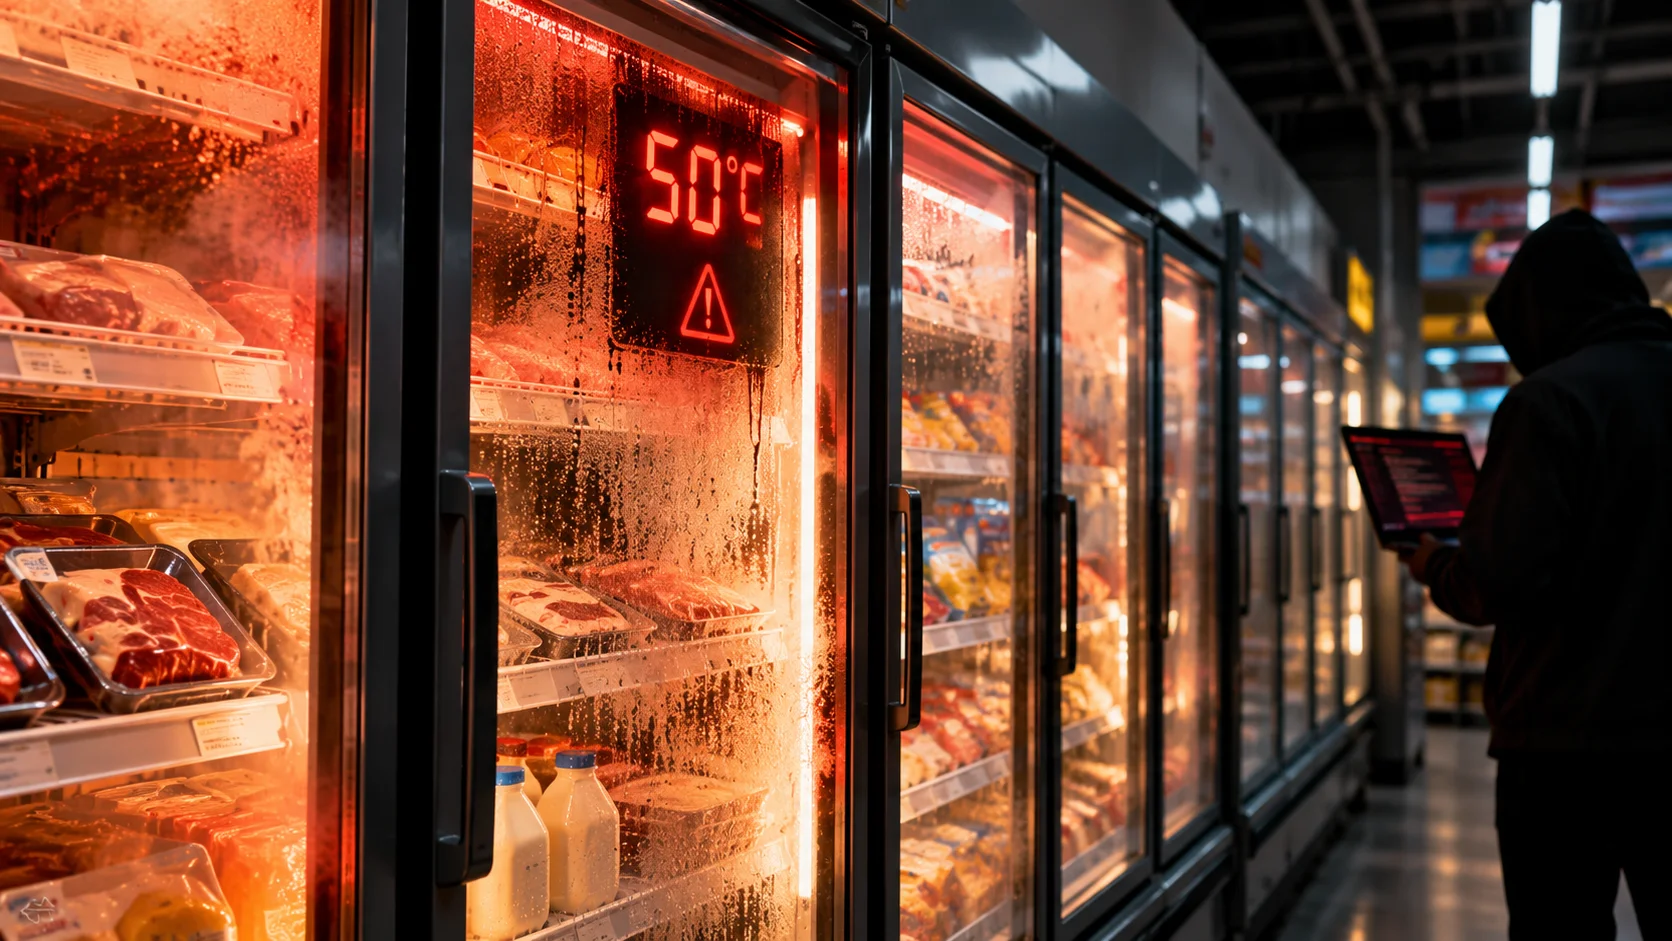
Un ataque cibernético afectó los sistemas de refrigeración de cientos de supermercados en Francia durante la madrugada de este lunes (12). En aproximadamente 150 tiendas de Intermarché, hackers elevaron la temperatura de refrigeradores y congeladores a 50 °C durante seis horas, provocando pérdidas de alimentos. La Fiscalía de París también investiga relatos de incendios asociados al incidente.
La ofensiva alcanzó a diferentes cadenas minoristas. Carrefour confirmó 80 unidades afectadas, mientras que Monoprix informó problemas en el 5% de sus tiendas. Coopérative U también fue blanco, con casi 100 establecimientos afectados, según información divulgada a la AFP.
Los productos almacenados en los equipos comprometidos tuvieron que ser desechados para evitar riesgos sanitarios. Aún no existe una estimación consolidada de las pérdidas financieras, y las autoridades investigan la extensión de los daños.
Los equipos afectados utilizaban software desactualizado
La investigación identificó una posible relación con vulnerabilidades en sistemas de control de refrigeración del fabricante danés Danfoss. La Agencia Nacional de Seguridad Cibernética de Francia (ANSSI) fue encargada de investigar el ataque por orden del primer ministro Sébastien Lecornu.
Danfoss reconoció incidentes relacionados con sus equipos y afirmó que las unidades afectadas operaban con firmware desactualizado. El fabricante declaró que ya recomendaba a los clientes la instalación de las versiones más recientes y la sustitución de sistemas antiguos.
El historial de seguridad de estos equipos añade un detalle relevante al episodio. En marzo y agosto de 2025, la propia Danfoss publicó alertas sobre vulnerabilidades en la familia de controladores AK-SM 8xxA, incluidos fallos que podrían permitir eludir mecanismos de autenticación y ejecutar comandos de forma remota.
Las correcciones se pusieron a disposición en las versiones 4.2 y 4.3.1 del software. Posteriormente, en agosto de 2026, investigadores de Claroty documentaron estas vulnerabilidades y demostraron que miles de interfaces de gestión de este tipo de equipos estaban accesibles por internet.
Todavía no se ha confirmado si los responsables del ataque explotaron alguno de estos fallos específicos. Los controladores permiten que los equipos de mantenimiento ajusten de forma remota temperaturas y otras configuraciones, pero ese acceso también representa un punto de exposición cuando los sistemas no están debidamente protegidos.
Las autoridades francesas están coordinando la investigación con otros países europeos ante la posibilidad de incidentes relacionados fuera de Francia. La investigación también busca identificar a todas las empresas afectadas y determinar la relación entre la manipulación de los equipos, las pérdidas de alimentos y los incendios reportados.