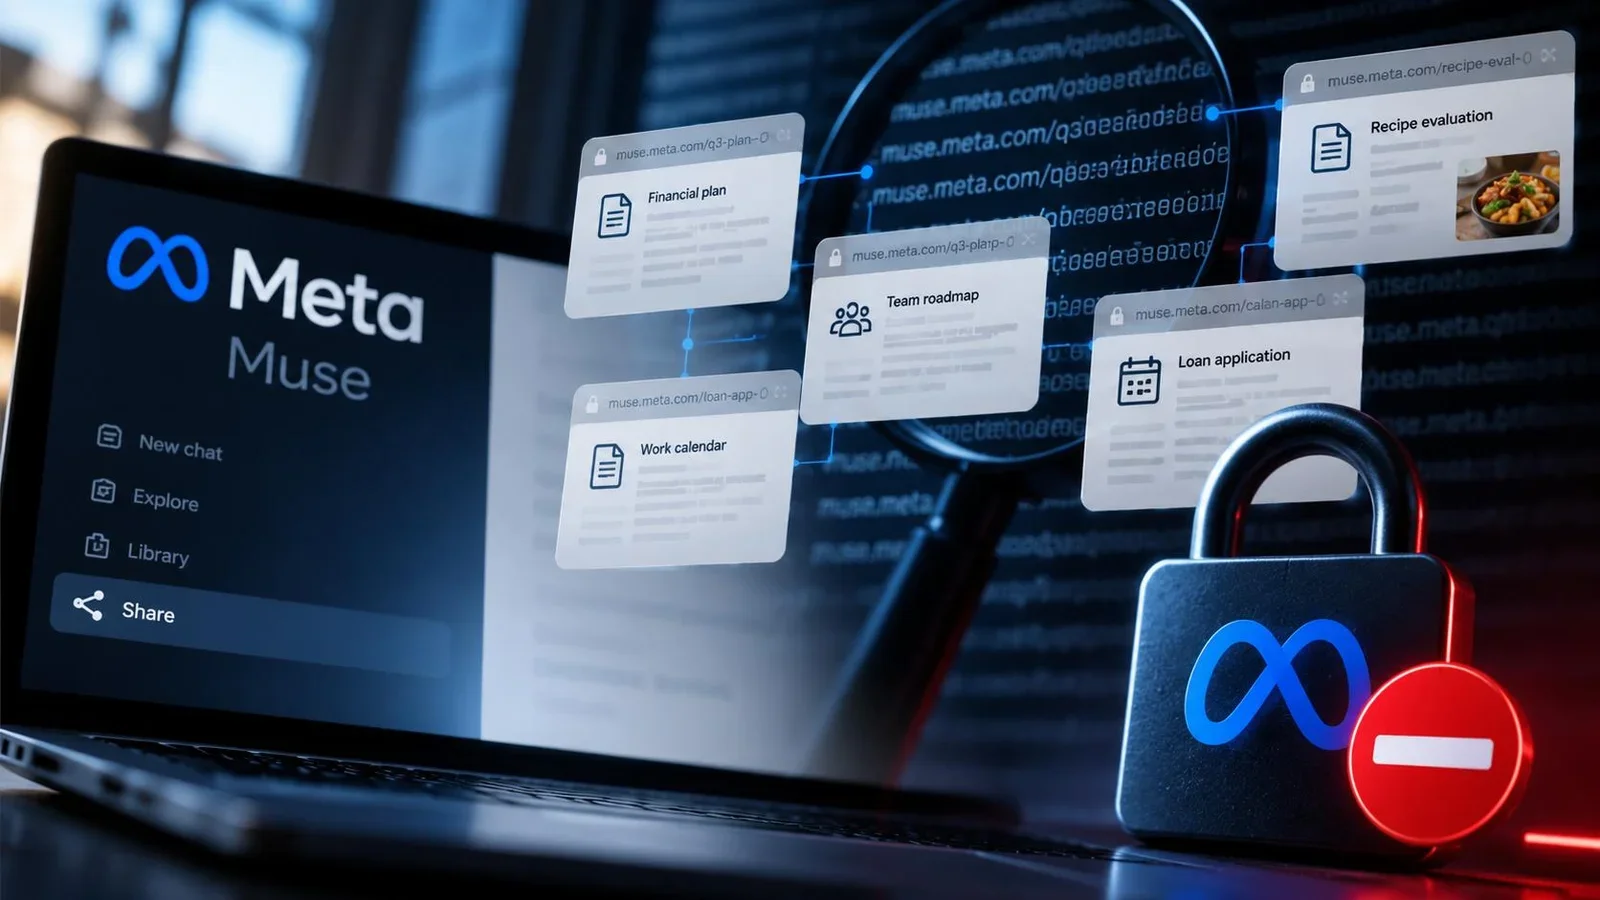
Meta suspendió, el 20 de octubre, la función para compartir conversaciones del agente de inteligencia artificial Muse después de que investigadores identificaran más de 6.800 direcciones de páginas compartidas en registros públicos de DNS. El hallazgo, realizado por la empresa de seguridad Claroc, mostró que terceros podían localizar y acceder a conversaciones sin recibir los enlaces de sus autores.
La investigación, publicada el 18 de octubre, encontró documentos personales y empresariales entre algunos cientos de páginas examinadas. Los materiales incluían evaluaciones internas de ingresos, solicitudes de préstamos, información financiera y calendarios profesionales. En uno de los casos, los investigadores localizaron notas sobre una reunión confidencial con representantes de un laboratorio de inteligencia artificial.
El problema no estaba en la generación de los enlaces en sí. Los usuarios habían solicitado compartirlos, pero la forma en que Muse construía las direcciones permitía que personas no autorizadas a recibirlos descubrieran su existencia.
Tracy Clayton, portavoz de Muse, confirmó a The Verge que Meta había interrumpido la funcionalidad mientras analizaba el informe y consideraba cambios en la forma en que esos enlaces podían encontrarse.
Cómo los registros de DNS permitían encontrar conversaciones compartidas
Muse creaba direcciones utilizando el título de la conversación acompañado de un identificador aleatorio. Esta información aparecía en el nombre de host, la parte de la dirección que utilizan los sistemas de DNS para localizar servidores en internet.
Cuando alguien abría una conversación compartida, determinados servicios de DNS pasivo podían registrar ese nombre de host y conservarlo en bases de datos consultables. Así, el título y el identificador que debían dificultar el descubrimiento del contenido terminaban disponibles para su consulta.
Claroc utilizó uno de esos servicios comerciales para buscar direcciones asociadas al dominio de compartición de Muse. Tras eliminar registros irrelevantes, encontró más de 6.800 nombres de host. La mayoría de las páginas examinadas no presentaba información sensible, pero una parte contenía documentos que aparentemente no habían sido preparados para una difusión amplia.
El bloqueo de indexación por buscadores no impidió el hallazgo. Aunque Muse utilizaba instrucciones en el archivo robots.txt para desalentar el rastreo de páginas compartidas, ese mecanismo no controla los registros de DNS ni exige autenticación para abrir contenidos.
La investigación también identificó más de 75 registros de páginas compartidas en el servicio público de análisis de URLs urlscan.io, lo que demuestra que las direcciones podían aparecer en otras bases además de la utilizada en la investigación principal.
Claroc informó el problema a Meta el 8 de octubre, a través de su programa de recompensas por vulnerabilidades.
Tras la suspensión, los investigadores repitieron el acceso a 40 páginas que antes estaban disponibles sin autenticación. Ninguna de ellas volvió a abrirse el 20 de octubre, lo que indica que la medida interrumpió el acceso a esa muestra.
Sin embargo, los nombres de host, incluidos los títulos de las conversaciones, permanecían en los historiales de DNS pasivo. La desactivación de las páginas no significa que todos los registros recopilados anteriormente por servicios externos hayan desaparecido.
Claroc destacó que las 6.800 direcciones no representan 6.800 exposiciones confirmadas de información sensible. La empresa examinó solo una muestra y afirmó no tener evidencias de explotación maliciosa de las conversaciones.