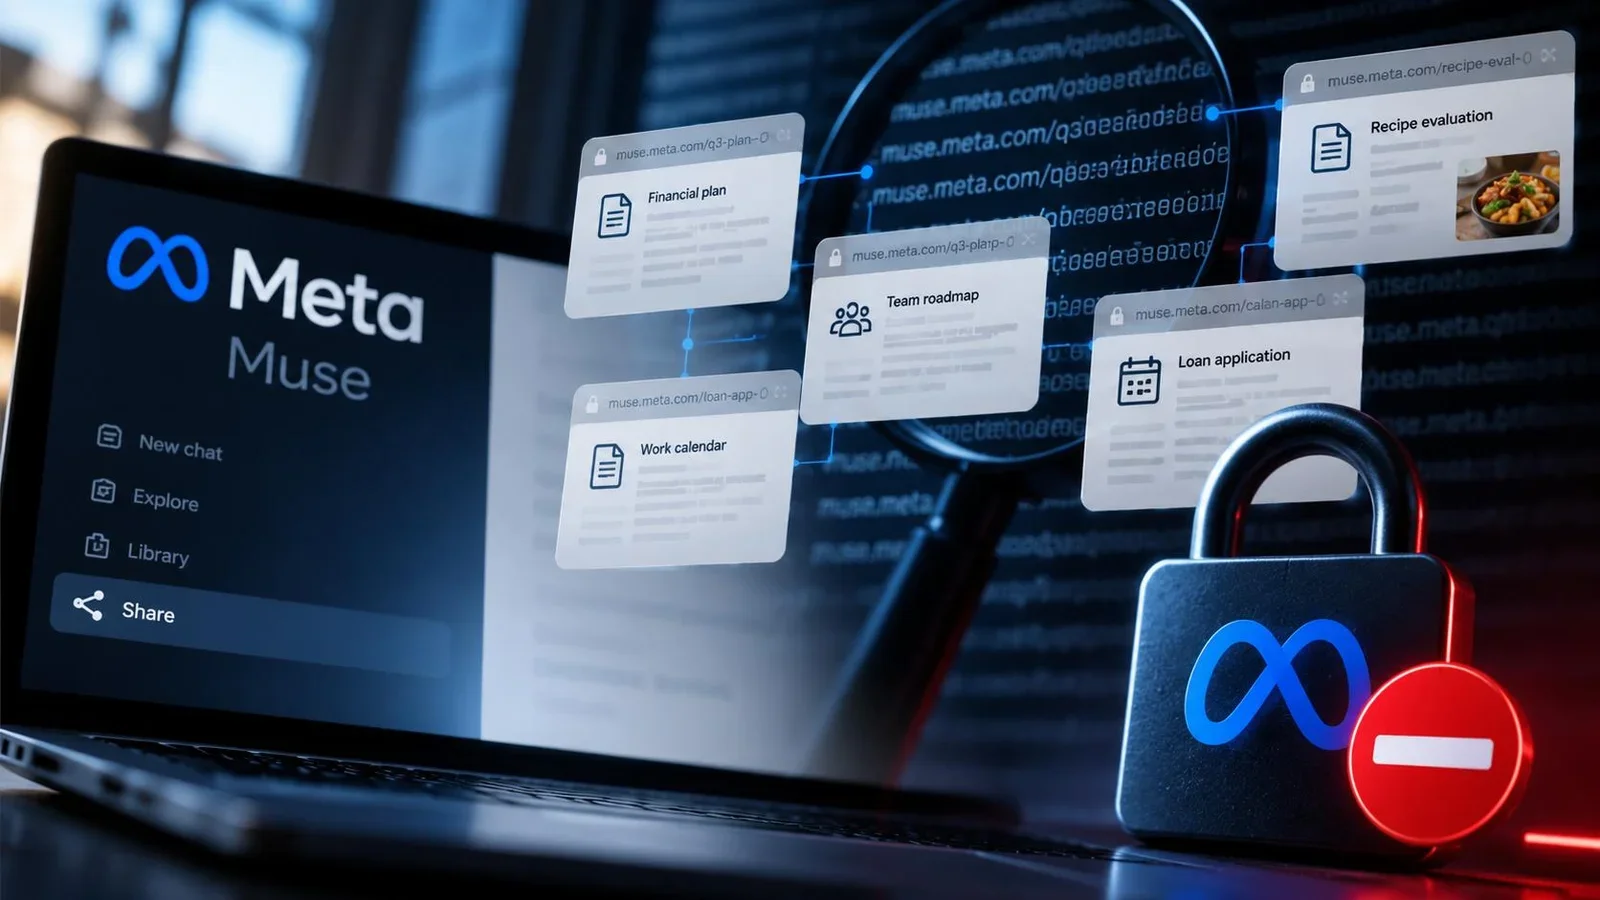
A Meta suspendeu, em 20 de outubro, a função de compartilhamento de conversas do agente de inteligência artificial Muse após pesquisadores identificarem mais de 6.800 endereços de páginas compartilhadas em registros públicos de DNS. A descoberta, feita pela empresa de segurança Claroc, mostrou que terceiros podiam localizar e acessar conversas sem receber os links de seus autores.
A investigação, publicada em 18 de outubro, encontrou documentos pessoais e empresariais entre algumas centenas de páginas examinadas. Os materiais incluíam avaliações internas de receitas, solicitações de empréstimos, informações financeiras e calendários profissionais. Em um dos casos, pesquisadores localizaram anotações sobre uma reunião confidencial com representantes de um laboratório de inteligência artificial.
O problema não estava na geração dos links em si. Os usuários haviam solicitado o compartilhamento, mas a maneira como o Muse construía os endereços permitia que pessoas não autorizadas a recebê-los descobrissem sua existência.
Tracy Clayton, porta-voz do Muse, confirmou ao The Verge que a Meta havia interrompido a funcionalidade enquanto analisava o relatório e considerava mudanças na forma como esses links poderiam ser encontrados.
Como registros de DNS permitiam encontrar conversas compartilhadas
O Muse criava endereços utilizando o título da conversa acompanhado de um identificador aleatório. Essas informações apareciam no nome do host, a parte do endereço utilizada pelos sistemas de DNS para localizar servidores na internet.
Quando alguém abria uma conversa compartilhada, determinados serviços de DNS passivo podiam registrar esse nome de host e preservá-lo em bases de dados pesquisáveis. Assim, o título e o identificador que deveriam dificultar a descoberta do conteúdo acabavam disponíveis para consulta.
A Claroc utilizou um desses serviços comerciais para pesquisar endereços associados ao domínio de compartilhamento do Muse. Após remover registros irrelevantes, encontrou mais de 6.800 nomes de host. A maioria das páginas examinadas não apresentava informações sensíveis, mas uma parcela continha documentos que aparentemente não haviam sido preparados para divulgação ampla.
O bloqueio de indexação por buscadores não impediu a descoberta. Embora o Muse utilizasse instruções no arquivo robots.txt para desencorajar o rastreamento de páginas compartilhadas, esse mecanismo não controla registros de DNS nem exige autenticação para abrir conteúdos.
A investigação também identificou mais de 75 registros de páginas compartilhadas no serviço público de análise de URLs urlscan.io, demonstrando que os endereços podiam aparecer em outras bases além daquela utilizada na pesquisa principal.
A Claroc informou o problema à Meta em 8 de outubro, por meio de seu programa de recompensas por vulnerabilidades.
Após a suspensão, os pesquisadores repetiram o acesso a 40 páginas anteriormente disponíveis sem autenticação. Nenhuma delas voltou a abrir em 20 de outubro, indicando que a medida interrompeu o acesso àquela amostra.
Entretanto, os nomes de host, incluindo títulos das conversas, permaneciam nos históricos de DNS passivo. A desativação das páginas não significa que todos os registros anteriormente coletados por serviços externos tenham desaparecido.
A Claroc ressaltou que os 6.800 endereços não representam 6.800 exposições confirmadas de informações sensíveis. A empresa examinou apenas uma amostra e afirmou não possuir evidências de exploração maliciosa das conversas.