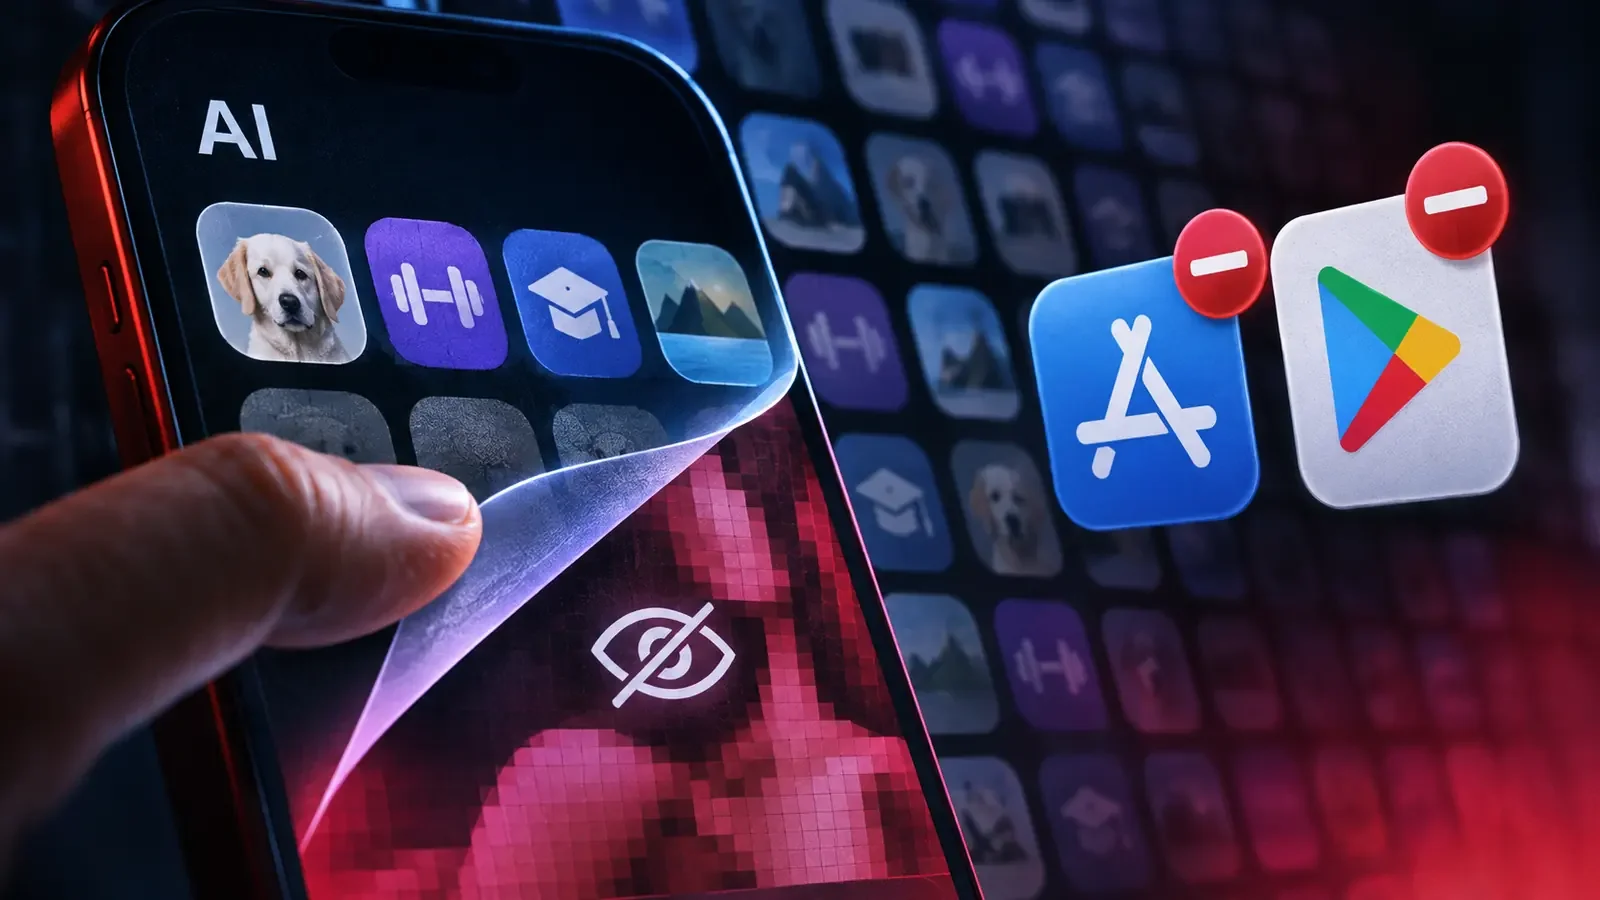
Una investigación publicada por WIRED este lunes (2) reveló una red de más de 400 aplicaciones y dominios conectados que se presentaban como herramientas comunes de inteligencia artificial, pero ocultaban recursos para producir imágenes y videos sexuales abusivos a partir de fotografías. Parte de esas aplicaciones circuló por las tiendas oficiales de Apple y Google.
Entre los servicios identificados había generadores de retratos de animales, aplicaciones de entrenamiento físico y herramientas para aprender idiomas. No obstante, dependiendo de las condiciones de acceso, podían cargar interfaces diferentes de las anunciadas, que ofrecían funcionalidades de deepfake sexual y modelos de contenido violento.
Investigadores de la organización AI Forensics identificaron 27 aplicaciones de la red disponibles en Google Play en septiembre, que acumulaban más de 350 mil descargas. Una de ellas, llamada DiffAI, había superado las 100 mil instalaciones. Las cifras representan descargas, no la cantidad de personas que utilizaron los recursos abusivos.
Servidores permitían ocultar funcionalidades durante el análisis de las aplicaciones
El mecanismo fue identificado por investigadores que examinaron el código de las aplicaciones y de los sitios asociados. Al instalarse, los programas enviaban información a servidores externos, incluyendo el idioma, el origen del acceso y los identificadores del usuario.
La respuesta del servidor determinaba si la aplicación mostraría su interfaz convencional o cargaría una página con herramientas de generación de deepfakes. Uno de los posibles factores para activar la versión oculta era acceder a la aplicación mediante anuncios publicados en Facebook e Instagram.
"Se trata de una operación organizada y gestionada comercialmente", declaró a WIRED Paul Bouchaud, investigador de AI Forensics. El análisis técnico también contó con el trabajo de la empresa de seguridad Infoblox, que identificó casi 500 dominios relacionados.
Tras ser contactada por el reportaje, Apple eliminó 19 aplicaciones de su tienda. La empresa afirmó que los programas cumplían las reglas durante la revisión inicial, pero que sus desarrolladores posteriormente modificaron el contenido cargado desde sitios externos.
Google ya había eliminado la mayoría de las aplicaciones identificadas antes del contacto de WIRED y no respondió a la solicitud de comentarios. Meta informó que había adoptado medidas contra 11.600 cuentas publicitarias y bloqueado 209 aplicaciones para que no se anunciaran en sus plataformas.
La investigación también encontró conexiones técnicas y comerciales con la KeLing Technology Limited, empresa registrada en Hong Kong. Entre los indicios estaban información de contacto, direcciones de correo electrónico y páginas administrativas asociadas a los servicios. La compañía no respondió a las solicitudes de comentarios de WIRED.
A pesar de las eliminaciones, aplicaciones y anuncios similares seguían apareciendo en las plataformas mientras se finalizaba el reportaje.