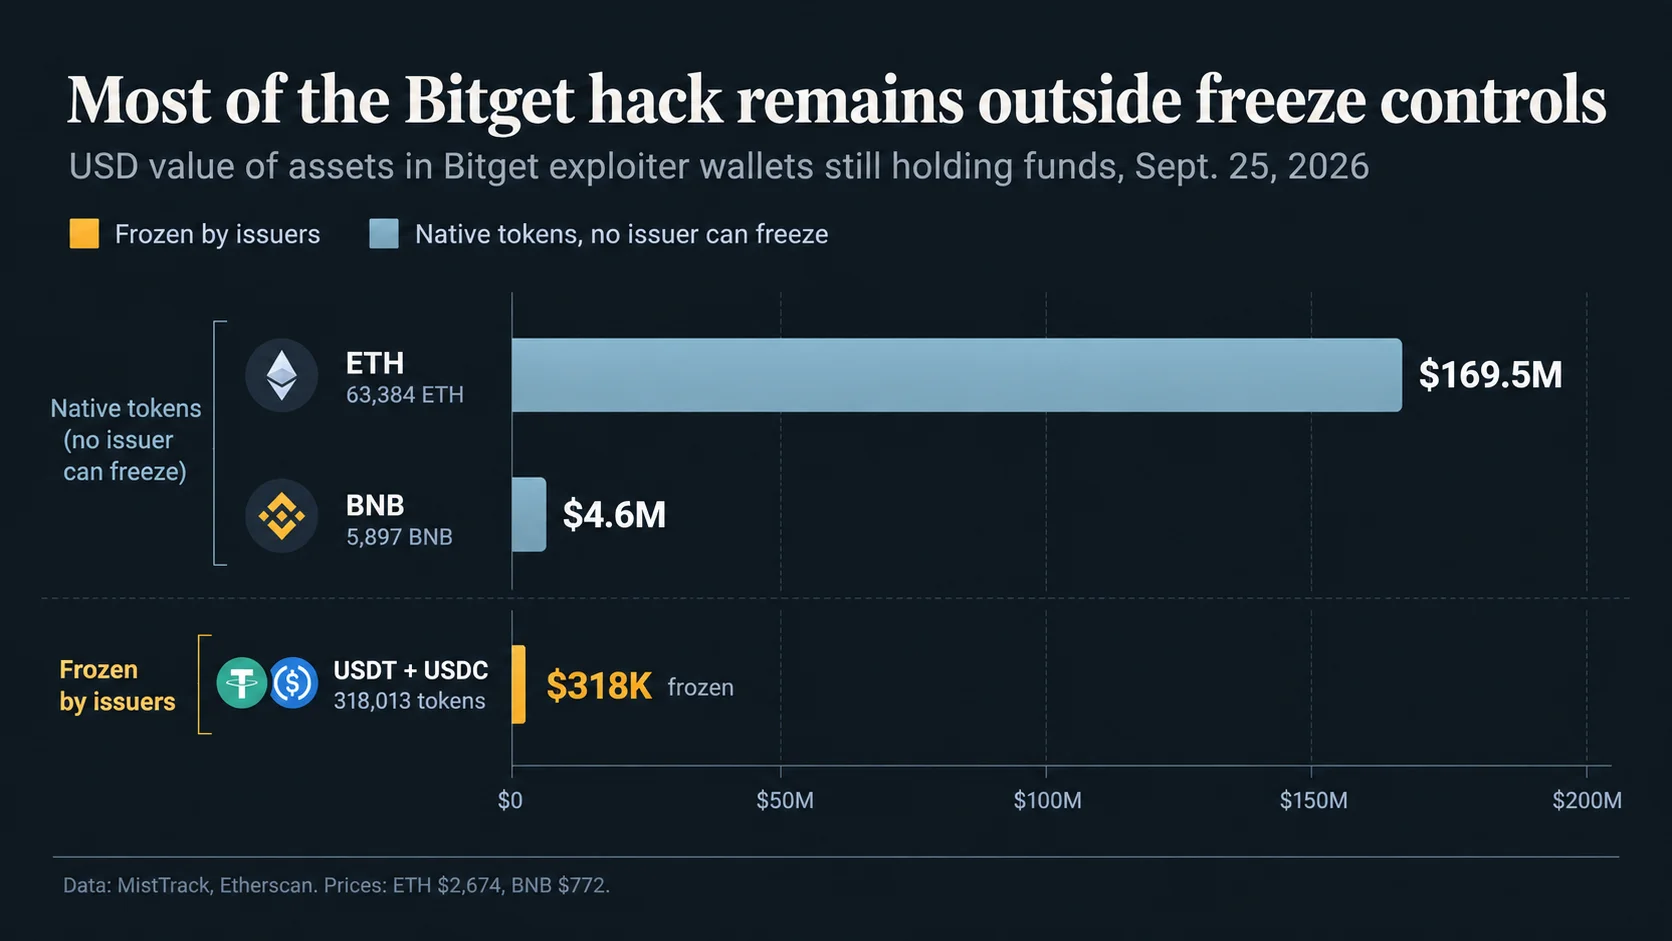
O ataque à Bitget retirou aproximadamente US$ 387,5 milhões de endereços controlados pela exchange, segundo a estimativa mais recente da própria empresa. Mas uma das respostas mais concretas ao incidente atingiu apenas cerca de US$ 318 mil em USDC e USDT. Circle e Tether bloquearam stablecoins mantidas em uma carteira ligada ao invasor, enquanto mais de 63 mil ETH permaneceram fora do alcance de qualquer emissor capaz de executar uma ação semelhante.
A diferença transforma o hack em algo maior que mais um teste de segurança para uma exchange. Ele expõe duas arquiteturas radicalmente diferentes de recuperação em cripto: uma em que existe uma entidade com poder administrativo para impedir a movimentação de um ativo e outra em que, uma vez concluída a transação, não existe autoridade central capaz de simplesmente congelá lo.
Para exchanges e custodiantes, essa diferença começa a importar não apenas como princípio de descentralização, mas como variável operacional de resposta a incidentes.
O congelamento funcionou, mas sobre apenas 0,08% do valor confirmado
A Bitget detectou transferências não autorizadas às 18h31 UTC de 24 de setembro. A empresa inicialmente estimou o incidente em US$ 351,6 milhões, mas posteriormente elevou o total para aproximadamente US$ 387,5 milhões, após incluir transferências em Zcash e TRON que não estavam na primeira contabilização. Cold wallets permaneceram intactas, segundo a exchange.
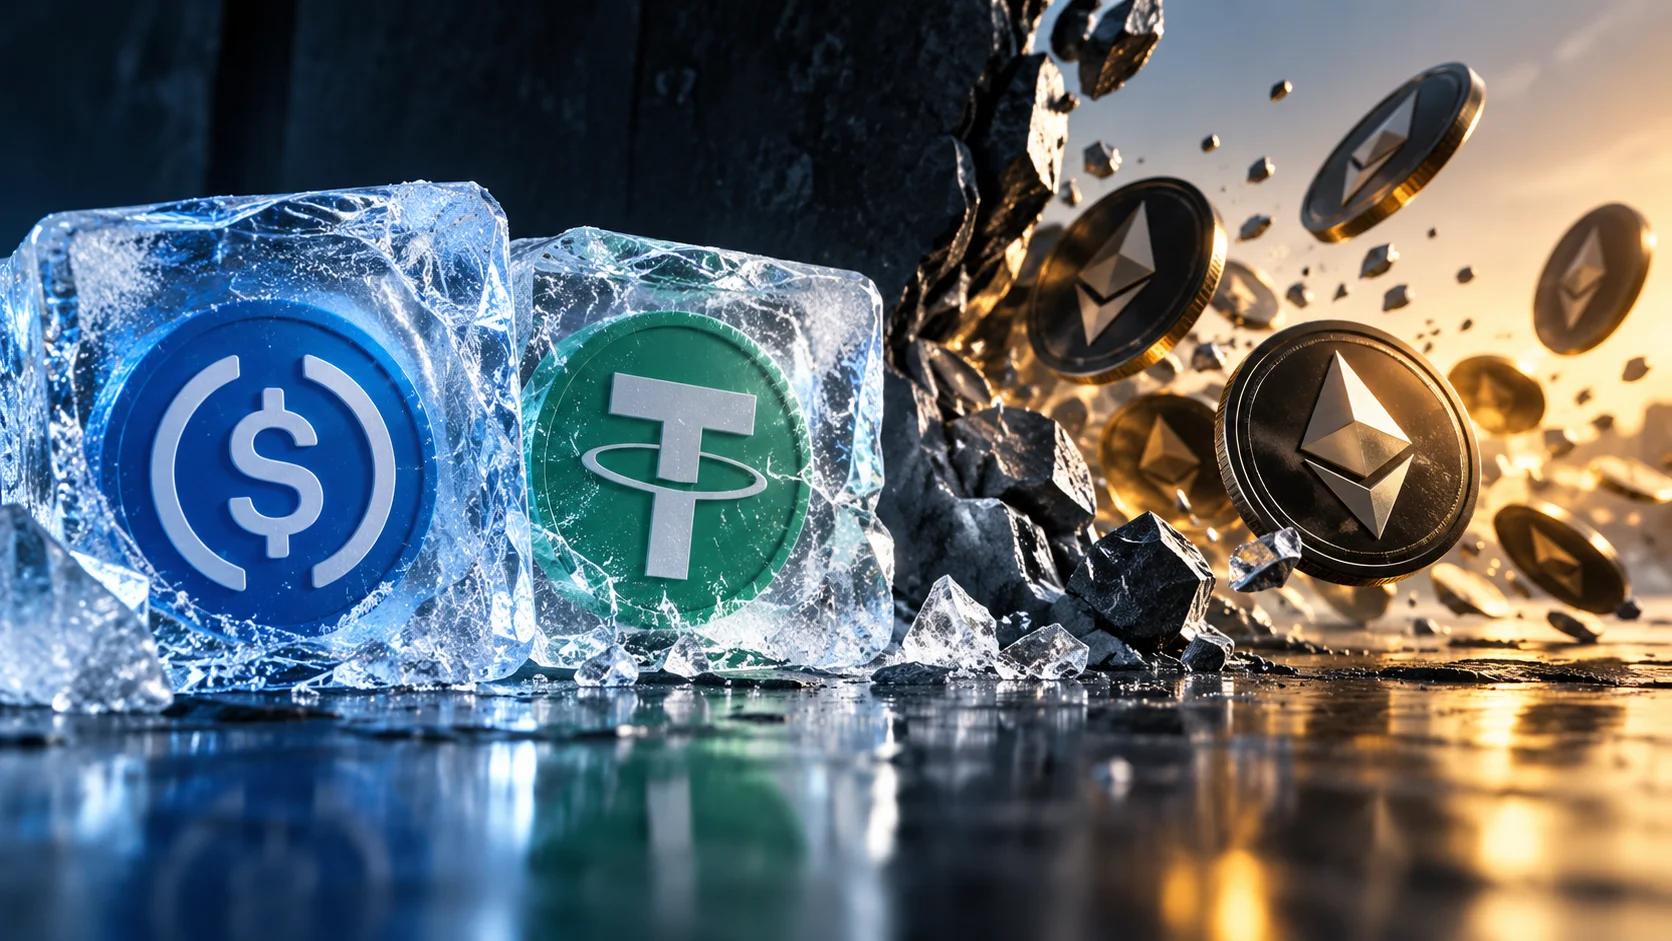
Circle colocou na lista de bloqueio um endereço identificado como ligado ao ataque que mantinha aproximadamente 99.990 USDC. Tether fez o mesmo com cerca de 218.023 USDT na carteira. No total, aproximadamente US$ 318 mil ficaram impossibilitados de circular.
Comparado aos US$ 387,5 milhões atualmente atribuídos ao incidente, isso representa aproximadamente 0,08%.
O número pequeno, porém, não significa que o mecanismo seja irrelevante. Ele mostra outra coisa: a utilidade do congelamento depende menos do tamanho do ataque do que da composição dos ativos roubados, da velocidade da detecção e do tempo necessário para identificar os endereços antes que o invasor converta os tokens.
No caso da Bitget, grande parte dos recursos já estava em ETH. A CoinDesk reportou que outros endereços associados ao invasor mantinham mais de 63 mil ETH. Diferentemente de USDC ou USDT, o ether é o ativo nativo do Ethereum e não possui um emissor com poderes administrativos sobre seus saldos.
A própria documentação do Ethereum é explícita: não existe uma autoridade central capaz de congelar, confiscar ou recuperar ETH de uma carteira. Transações confirmadas também não podem simplesmente ser revertidas por uma empresa ou pela Ethereum Foundation.
Stablecoins carregam uma camada de recuperação que ETH não possui
USDC e USDT funcionam de forma diferente porque existem empresas responsáveis pela emissão dos tokens.
Os termos da Circle permitem bloquear endereços e impedir transferências de USDC em determinadas circunstâncias, incluindo atividades consideradas ilegais e ordens de autoridades competentes.
A Tether também mantém mecanismos de bloqueio. Seus termos permitem colocar endereços em listas restritivas e congelar USDT, enquanto a companhia adotou em 2023 uma política adicional para bloquear carteiras associadas à lista de sanções da OFAC.
Essa capacidade já deixou de ser excepcional. A Tether afirma ter congelado aproximadamente US$ 4,2 bilhões em ativos relacionados a atividades ilícitas em cooperação com autoridades e outros participantes do mercado. Em abril de 2026, por exemplo, a companhia anunciou o congelamento de US$ 344 milhões em USDT distribuídos por apenas dois endereços.
Isso cria uma propriedade incomum para um ativo que circula em blockchain pública. A transação continua registrada e não é apagada, mas a utilidade econômica dos tokens pode ser interrompida pelo emissor.
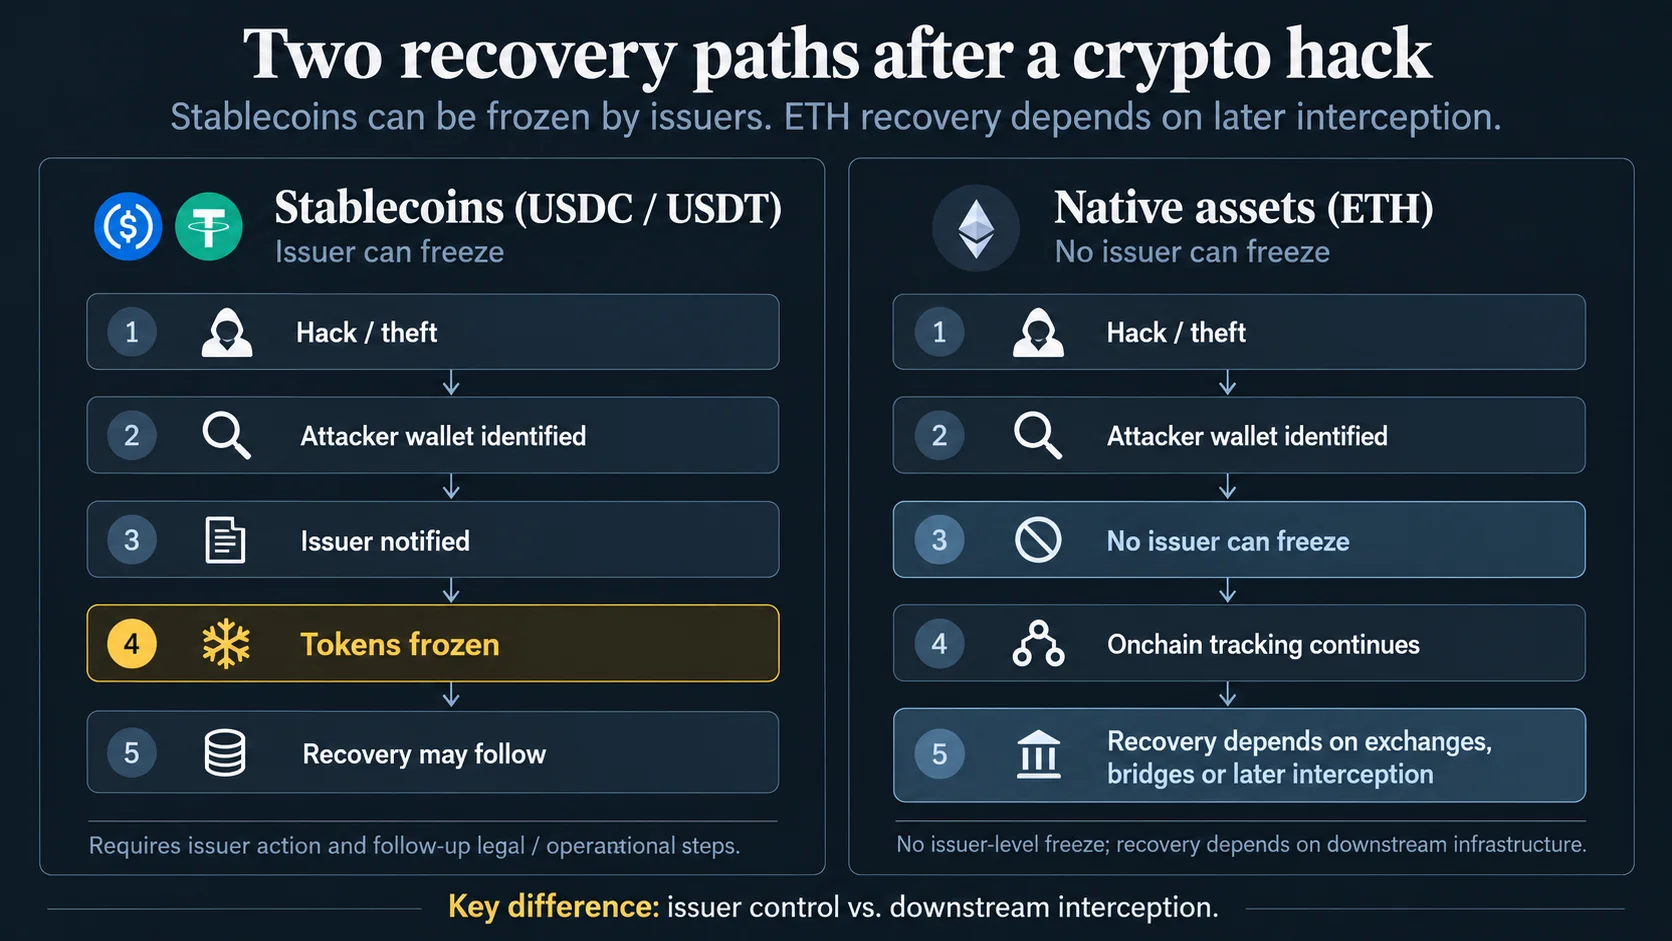
Para vítimas de hacks, essa centralização pode funcionar como uma camada adicional de defesa depois que os controles preventivos já falharam.
Mas existe uma diferença importante entre congelar e recuperar. Imobilizar USDT ou USDC não significa que o dinheiro voltou automaticamente para a Bitget. A restituição pode exigir procedimentos adicionais do emissor, cooperação entre empresas e, dependendo da situação, processos legais.
O verdadeiro ativo em uma crise pode ser o tempo
O caso da Bitget também mostra por que a velocidade está se tornando parte da arquitetura de segurança.
Um invasor que recebe USDC ou USDT tem um incentivo claro para convertê los rapidamente em ativos que não carregam o mesmo controle administrativo. Quanto menor o intervalo entre o roubo, a identificação dos endereços e a comunicação com emissores, exchanges e bridges, maior é a quantidade potencialmente bloqueável.
O ataque à Bybit em fevereiro de 2025 oferece um precedente. Após o roubo de aproximadamente US$ 1,5 bilhão em ativos, diferentes participantes conseguiram congelar ou recuperar partes dos recursos. A própria Bybit informou posteriormente que US$ 42,89 milhões haviam sido congelados por parceiros, enquanto o mETH Protocol conseguiu recuperar tokens avaliados em aproximadamente US$ 43 milhões.
A Tether também anunciou posteriormente o congelamento de quase US$ 9 milhões ligados ao ataque por meio da T3 Financial Crime Unit.
O padrão é relevante. A recuperação não depende apenas da blockchain onde ocorreu o ataque. Ela depende dos pontos de controle encontrados ao longo da rota do dinheiro.
Um ativo nativo como ETH não pode ser congelado em uma carteira simplesmente porque um emissor recebeu uma solicitação. Mas o invasor ainda pode encontrar barreiras ao tentar depositá lo em uma exchange centralizada, utilizar determinados serviços ou convertê lo em ativos que possuam controles administrativos.
Isso torna o rastreamento onchain parte de uma corrida entre mobilidade e bloqueio.
Custódia passa a ter uma nova variável: recoverability
A conclusão operacional para exchanges não é simplesmente substituir ETH por stablecoins em hot wallets.
Isso criaria outros riscos e seria incompatível com a necessidade de manter liquidez nos ativos que clientes querem depositar, negociar e sacar. Stablecoins também introduzem dependência do emissor, exposição regulatória e possibilidade de bloqueio por uma entidade externa.
O incidente sugere, porém, que ativos diferentes deveriam ser tratados também segundo sua capacidade de recuperação após uma violação, e não apenas segundo volatilidade, liquidez ou importância comercial.
Uma treasury operacional pode conter ativos com perfis muito diferentes.
USDC e USDT permitem intervenção do emissor. ETH depende principalmente do controle das chaves, rastreamento posterior e cooperação dos serviços pelos quais o ativo eventualmente passar. Outros tokens podem possuir funções administrativas próprias ou contratos capazes de pausar transferências.
Isso muda o desenho de um response playbook.
Em vez de uma única rotina para todos os ativos roubados, uma exchange pode precisar saber antecipadamente quem possui autoridade técnica sobre cada token, quais emissores têm canais de emergência, quais bridges e exchanges precisam receber os endereços e quanto tempo existe antes que a recuperação se torne significativamente mais difícil.
A Bitget já colocou esse modelo de coordenação em prática. A empresa lançou um programa oferecendo 5% sobre valores efetivamente congelados e 5% sobre valores recuperados para participantes elegíveis que contribuam voluntariamente com o processo. Também disponibilizou um sistema público de rastreamento dos endereços envolvidos.
A mesma função que recupera fundos também concentra poder
Existe, porém, uma consequência inevitável dessa arquitetura.
O mecanismo que permite impedir um hacker de movimentar stablecoins é o mesmo mecanismo que permite ao emissor impedir qualquer outro endereço de movimentá las quando suas políticas ou obrigações legais autorizam essa intervenção.
É uma característica estrutural, não uma falha excepcional.
Para usuários e empresas que priorizam irreversibilidade e resistência à censura, a ausência desse poder em ETH é parte do valor do ativo. Para um custodiante tentando recuperar centenas de milhões de dólares após uma invasão, a mesma característica elimina uma das ferramentas de emergência disponíveis em stablecoins.
O hack da Bitget não resolve esse conflito. Ele apenas torna o tradeoff mensurável.
Neste incidente, US$ 318 mil puderam ser imobilizados porque existiam emissores capazes de agir. Dezenas de milhares de ETH não receberam o mesmo tratamento justamente porque essa autoridade não existe.
O próximo dado relevante será quanto dos US$ 387,5 milhões a Bitget conseguirá efetivamente congelar ou recuperar conforme os ativos se movimentarem por exchanges, bridges, stablecoins e outros pontos de infraestrutura.
A exchange afirma que a vulnerabilidade responsável pelo incidente já foi corrigida e programou a retomada gradual dos saques a partir de 28 de setembro.
Se a recuperação avançar principalmente quando os ativos atravessarem sistemas com operadores capazes de bloquear transações, o episódio reforçará uma mudança importante na gestão de risco em cripto: depois de impedir o ataque, a arquitetura de custódia também precisa considerar o que ainda pode ser feito quando a prevenção falha.