El ataque a Bitget retiró aproximadamente US$ 387,5 millones de direcciones controladas por el exchange, según la estimación más reciente de la propia empresa. Pero una de las respuestas más concretas al incidente alcanzó solo cerca de US$ 318 mil en USDC y USDT. Circle y Tether bloquearon stablecoins mantenidas en una cartera vinculada al atacante, mientras más de 63 mil ETH permanecieron fuera del alcance de cualquier emisor capaz de ejecutar una acción similar.
La diferencia transforma el hackeo en algo más que otra prueba de seguridad para un exchange. Expone dos arquitecturas radicalmente diferentes de recuperación en cripto: una en la que existe una entidad con poder administrativo para impedir el movimiento de un activo y otra en la que, una vez concluida la transacción, no existe una autoridad central capaz de simplemente congelarlo.
Para los exchanges y los custodios, esta diferencia empieza a importar no solo como principio de descentralización, sino como variable operativa de respuesta a incidentes.
El congelamiento funcionó, pero solo sobre el 0,08% del valor confirmado
Bitget detectó transferencias no autorizadas a las 18h31 UTC del 24 de septiembre. La empresa estimó inicialmente el incidente en US$ 351,6 millones, pero posteriormente elevó el total a aproximadamente US$ 387,5 millones, después de incluir transferencias en Zcash y TRON que no estaban en la primera contabilización. Las carteras frías permanecieron intactas, según el exchange.
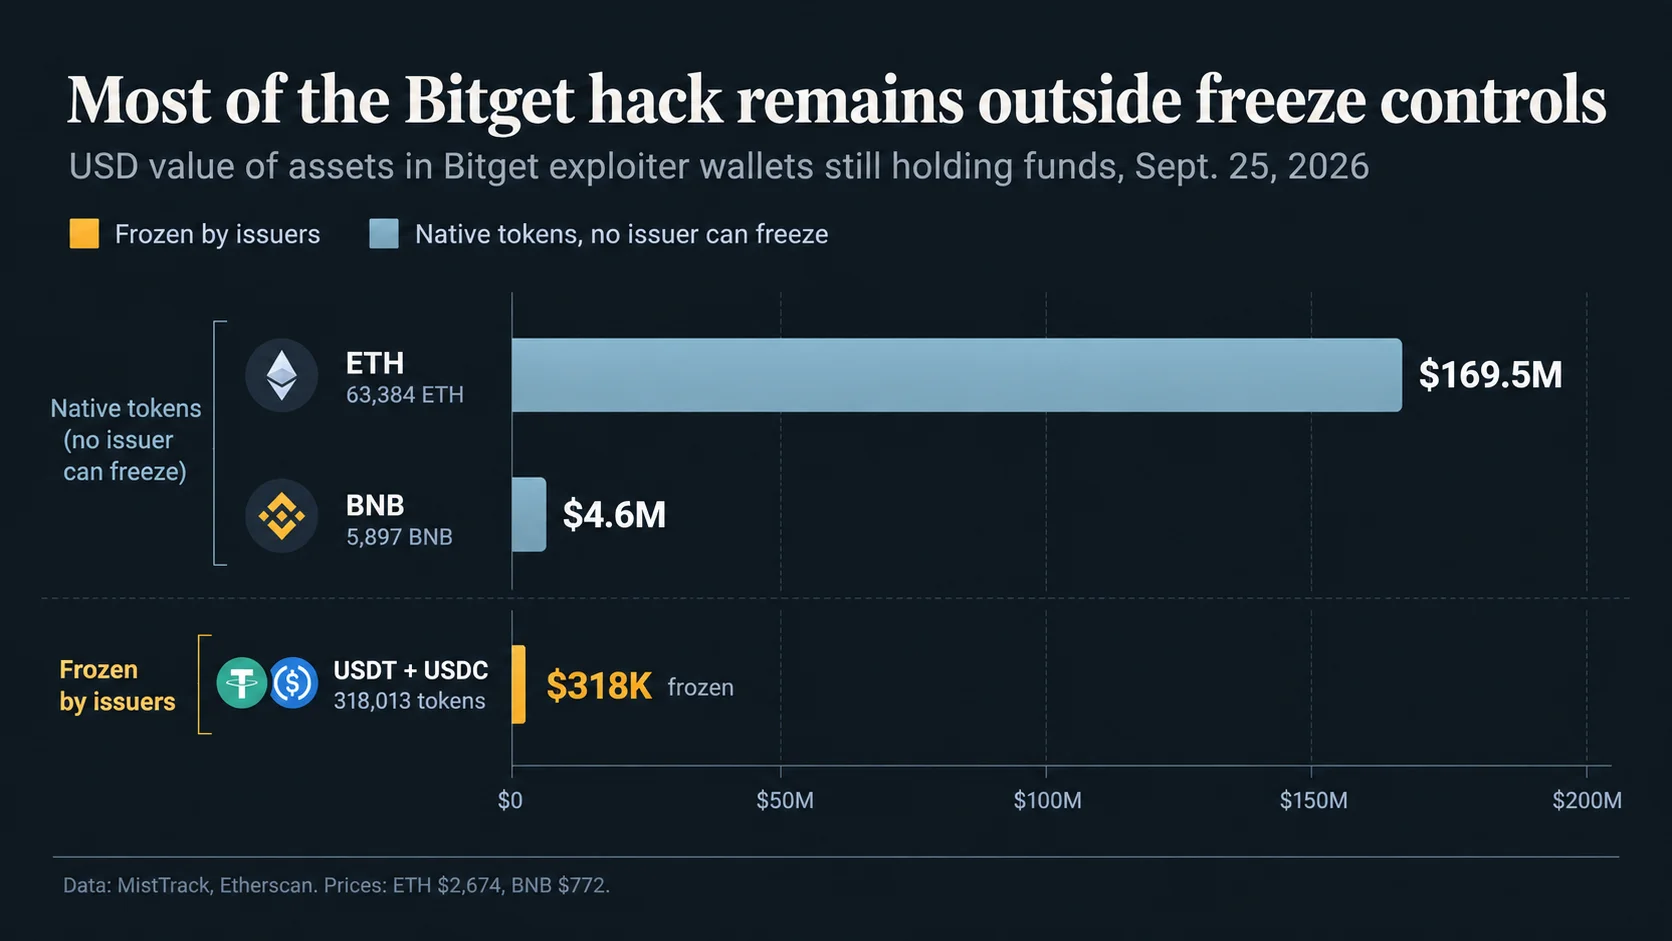
Circle incluyó en la lista de bloqueo una dirección identificada como vinculada al ataque que mantenía aproximadamente 99.990 USDC. Tether hizo lo mismo con cerca de 218.023 USDT en la cartera. En total, aproximadamente US$ 318 mil quedaron imposibilitados de circular.
Comparado con los US$ 387,5 millones actualmente atribuidos al incidente, esto representa aproximadamente 0,08%.
El número pequeño, sin embargo, no significa que el mecanismo sea irrelevante. Muestra otra cosa: la utilidad del congelamiento depende menos del tamaño del ataque que de la composición de los activos robados, de la velocidad de detección y del tiempo necesario para identificar las direcciones antes de que el atacante convierta los tokens.
En el caso de Bitget, gran parte de los recursos ya estaba en ETH. CoinDesk informó que otras direcciones asociadas al atacante mantenían más de 63 mil ETH. A diferencia de USDC o USDT, el ether es el activo nativo de Ethereum y no tiene un emisor con poderes administrativos sobre sus saldos.
La propia documentación de Ethereum es explícita: no existe una autoridad central capaz de congelar, confiscar o recuperar ETH de una cartera. Las transacciones confirmadas tampoco pueden simplemente revertirse por una empresa o por la Ethereum Foundation.
Las stablecoins tienen una capa de recuperación que ETH no posee
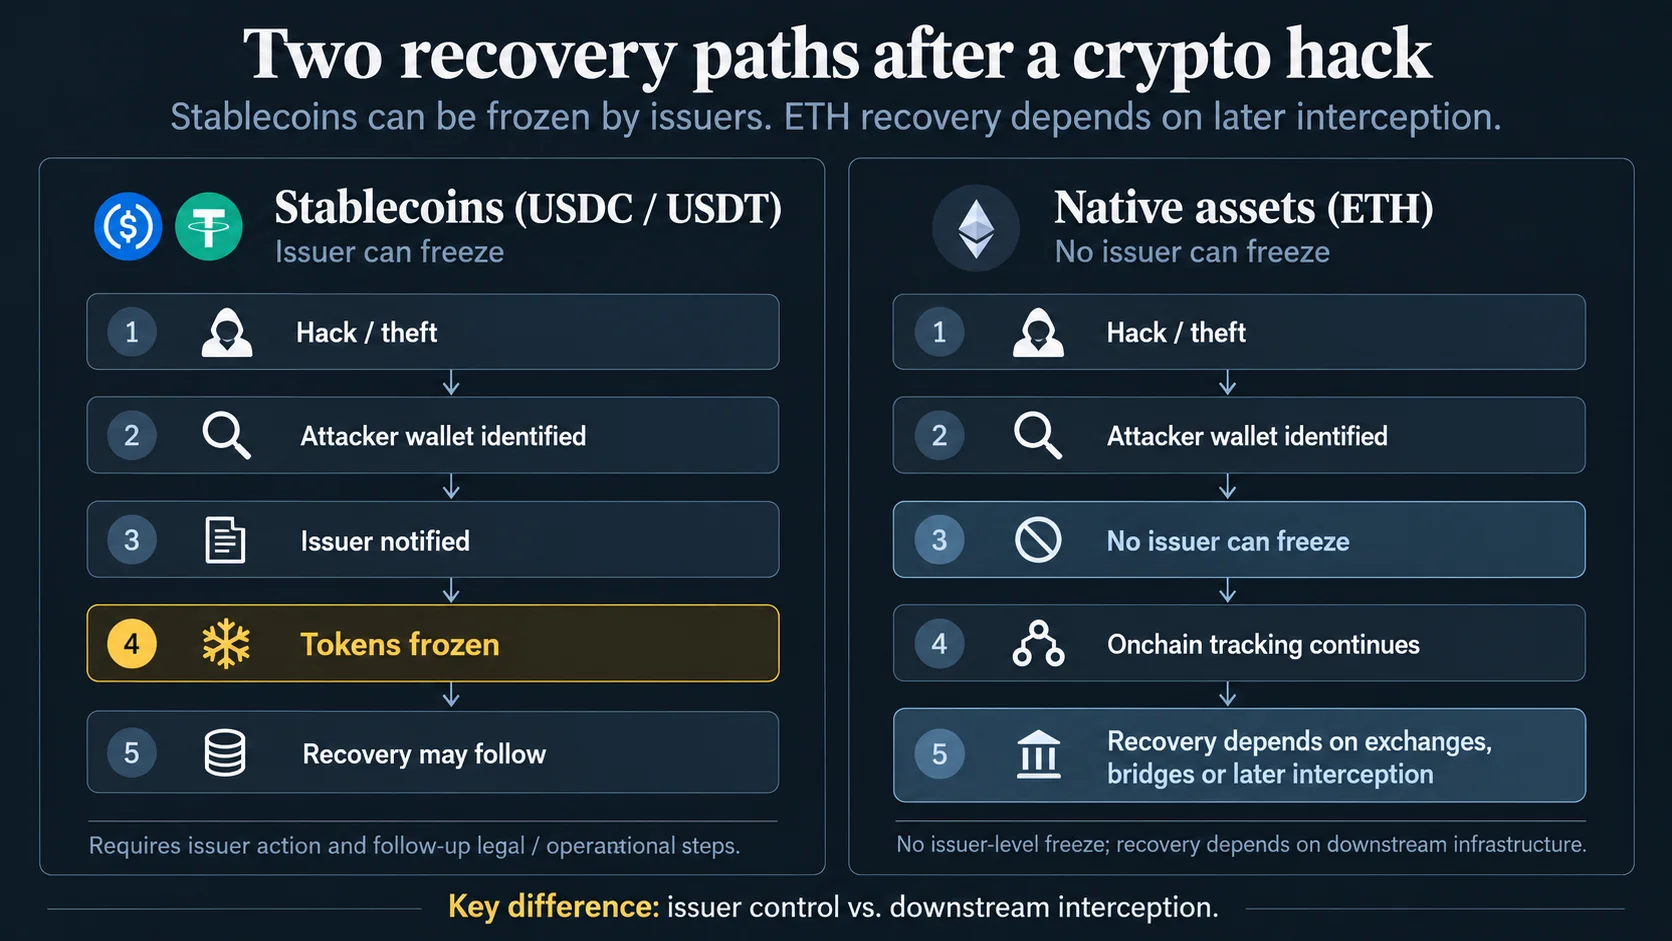
USDC y USDT funcionan de forma diferente porque existen empresas responsables de la emisión de los tokens.
Los términos de Circle permiten bloquear direcciones e impedir transferencias de USDC en determinadas circunstancias, incluidas actividades consideradas ilegales y órdenes de autoridades competentes.
Tether también mantiene mecanismos de bloqueo. Sus términos permiten incluir direcciones en listas restrictivas y congelar USDT, mientras que la compañía adoptó en 2023 una política adicional para bloquear carteras asociadas a la lista de sanciones de la OFAC.
Esa capacidad ya dejó de ser excepcional. Tether afirma haber congelado aproximadamente US$ 4,2 mil millones en activos relacionados con actividades ilícitas en cooperación con autoridades y otros participantes del mercado. En abril de 2026, por ejemplo, la compañía anunció el congelamiento de US$ 344 millones en USDT distribuidos por solo dos direcciones.
Esto crea una propiedad inusual para un activo que circula en una blockchain pública. La transacción sigue registrada y no se borra, pero la utilidad económica de los tokens puede ser interrumpida por el emisor.
Para las víctimas de hackeos, esta centralización puede funcionar como una capa adicional de defensa después de que los controles preventivos ya fallaron.
Pero existe una diferencia importante entre congelar y recuperar. Inmovilizar USDT o USDC no significa que el dinero haya vuelto automáticamente a Bitget. La restitución puede exigir procedimientos adicionales del emisor, cooperación entre empresas y, dependiendo de la situación, procesos legales.
El verdadero activo en una crisis puede ser el tiempo
El caso de Bitget también muestra por qué la velocidad se está volviendo parte de la arquitectura de seguridad.
Un atacante que recibe USDC o USDT tiene un incentivo claro para convertirlos rápidamente en activos que no conllevan el mismo control administrativo. Cuanto menor sea el intervalo entre el robo, la identificación de las direcciones y la comunicación con emisores, exchanges y puentes, mayor será la cantidad potencialmente bloqueable.
El ataque a Bybit en febrero de 2025 ofrece un precedente. Tras el robo de aproximadamente US$ 1,5 mil millones en activos, distintos participantes lograron congelar o recuperar partes de los fondos. La propia Bybit informó posteriormente que US$ 42,89 millones habían sido congelados por socios, mientras que mETH Protocol logró recuperar tokens valorados en aproximadamente US$ 43 millones.
Tether también anunció posteriormente el congelamiento de casi US$ 9 millones vinculados al ataque a través de la T3 Financial Crime Unit.
El patrón es relevante. La recuperación no depende solo de la blockchain donde ocurrió el ataque. Depende de los puntos de control que se encuentran a lo largo de la ruta del dinero.
Un activo nativo como ETH no puede ser congelado en una cartera simplemente porque un emisor recibió una solicitud. Pero el atacante aún puede encontrar barreras al intentar depositarlo en un exchange centralizado, utilizar determinados servicios o convertirlo en activos que tengan controles administrativos.
Esto convierte al rastreo onchain en parte de una carrera entre movilidad y bloqueo.
La custodia pasa a tener una nueva variable: recuperabilidad
La conclusión operativa para los exchanges no es simplemente sustituir ETH por stablecoins en hot wallets.
Eso crearía otros riesgos y sería incompatible con la necesidad de mantener liquidez en los activos que los clientes quieren depositar, negociar y retirar. Las stablecoins también introducen dependencia del emisor, exposición regulatoria y posibilidad de bloqueo por parte de una entidad externa.
El incidente sugiere, sin embargo, que distintos activos deberían tratarse también según su capacidad de recuperación tras una violación, y no solo según volatilidad, liquidez o importancia comercial.
Una tesorería operativa puede contener activos con perfiles muy diferentes.
USDC y USDT permiten la intervención del emisor. ETH depende principalmente del control de las claves, del rastreo posterior y de la cooperación de los servicios por los que el activo llegue a pasar. Otros tokens pueden tener funciones administrativas propias o contratos capaces de pausar transferencias.
Esto cambia el diseño de un playbook de respuesta.
En lugar de una única rutina para todos los activos robados, un exchange puede necesitar saber de antemano quién posee autoridad técnica sobre cada token, qué emisores tienen canales de emergencia, qué puentes y exchanges deben recibir las direcciones y cuánto tiempo existe antes de que la recuperación se vuelva significativamente más difícil.
Bitget ya puso en práctica este modelo de coordinación. La empresa lanzó un programa que ofrece 5% sobre valores efectivamente congelados y 5% sobre valores recuperados para participantes elegibles que contribuyan voluntariamente con el proceso. También puso a disposición un sistema público de rastreo de las direcciones involucradas.
La misma función que recupera fondos también concentra poder
Existe, sin embargo, una consecuencia inevitable de esta arquitectura.
El mecanismo que permite impedir que un hacker mueva stablecoins es el mismo que permite al emisor impedir que cualquier otra dirección las mueva cuando sus políticas u obligaciones legales autorizan esa intervención.
Es una característica estructural, no una falla excepcional.
Para los usuarios y las empresas que priorizan la irreversibilidad y la resistencia a la censura, la ausencia de ese poder en ETH es parte del valor del activo. Para un custodio que intenta recuperar cientos de millones de dólares tras una invasión, esa misma característica elimina una de las herramientas de emergencia disponibles en las stablecoins.
El hackeo de Bitget no resuelve este conflicto. Solo hace que el tradeoff sea medible.
En este incidente, US$ 318 mil pudieron ser inmovilizados porque existían emisores capaces de actuar. Decenas de miles de ETH no recibieron el mismo tratamiento justamente porque esa autoridad no existe.
El próximo dato relevante será cuánto de los US$ 387,5 millones podrá Bitget congelar o recuperar efectivamente a medida que los activos se muevan por exchanges, puentes, stablecoins y otros puntos de infraestructura.
El exchange afirma que la vulnerabilidad responsable del incidente ya fue corregida y programó la reanudación gradual de los retiros a partir del 28 de septiembre.
Si la recuperación avanza principalmente cuando los activos atraviesan sistemas con operadores capaces de bloquear transacciones, el episodio reforzará un cambio importante en la gestión de riesgos en cripto: después de impedir el ataque, la arquitectura de custodia también debe considerar qué se puede hacer todavía cuando la prevención falla.
Sigue en Radar
Citi y Coinbase hacen desaparecer la stablecoin de la experiencia del cliente y eso puede ser justamente el punto
Decisión contra Kalshi expone el límite del modelo nacional de los mercados de predicción deportivos
Aave lleva acciones tokenizadas al crédito 24/7 — y hereda el riesgo de gap de Wall Street